Workflow e consegna
Novità nella V3Dai alle persone accesso alle proprietà giuste, e a nient'altro
Invita SEO, sviluppatori, content writer e clienti nel tuo account e scegli esattamente cosa ciascuno può vedere e fare. Concedi l'accesso a tutte le proprietà o a una sola, con permessi di lettura o scrittura per workspace e, dato che SEO Stack archivia i tuoi dati di Search Console, ottengono i dati senza mai essere aggiunti a Google Search Console.
- Privacy dei dati al 100%
- 99.99% di uptime
- Niente da configurare
- Esportazione quando vuoi, senza limiti
Scelto da aziende leader
Il problema
Dare a un collaboratore esterno o a un cliente l'accesso ai dati di una proprietà di solito significa aggiungerlo come utente sulla Search Console del cliente: una conversazione che nessuno vuole avere e una modifica che poi resta visibile sull'account.
Lo strumento
Un modello di permessi che si adatta a come lavorano davvero le agenzie
Nella maggior parte dei sistemi il controllo degli accessi è un menu a tendina con tre ruoli, nessuno dei quali descrive quello che ti serve. Questo è volutamente più semplice e più flessibile: scegli le property, scegli lettura o scrittura su ciascuna, e il modello finisce qui.
Invita chiunque metta mano al lavoro
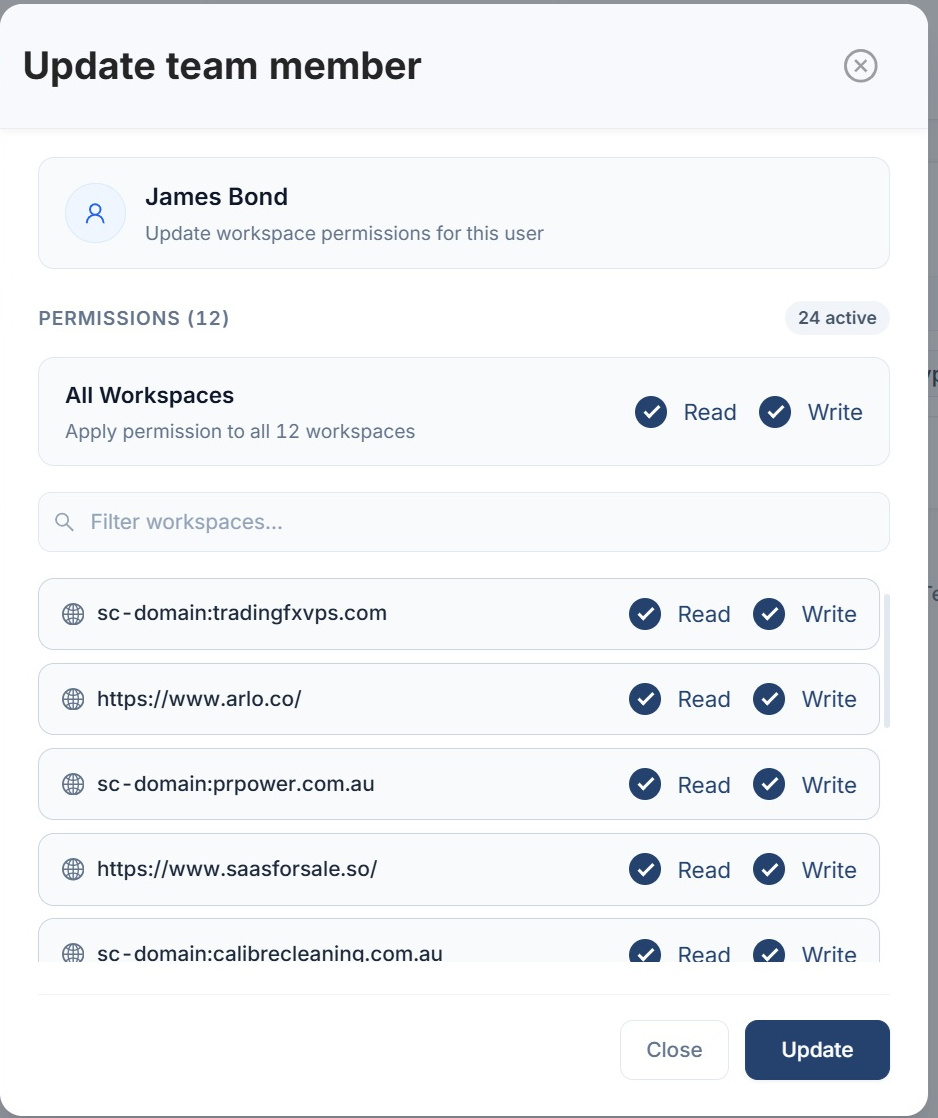
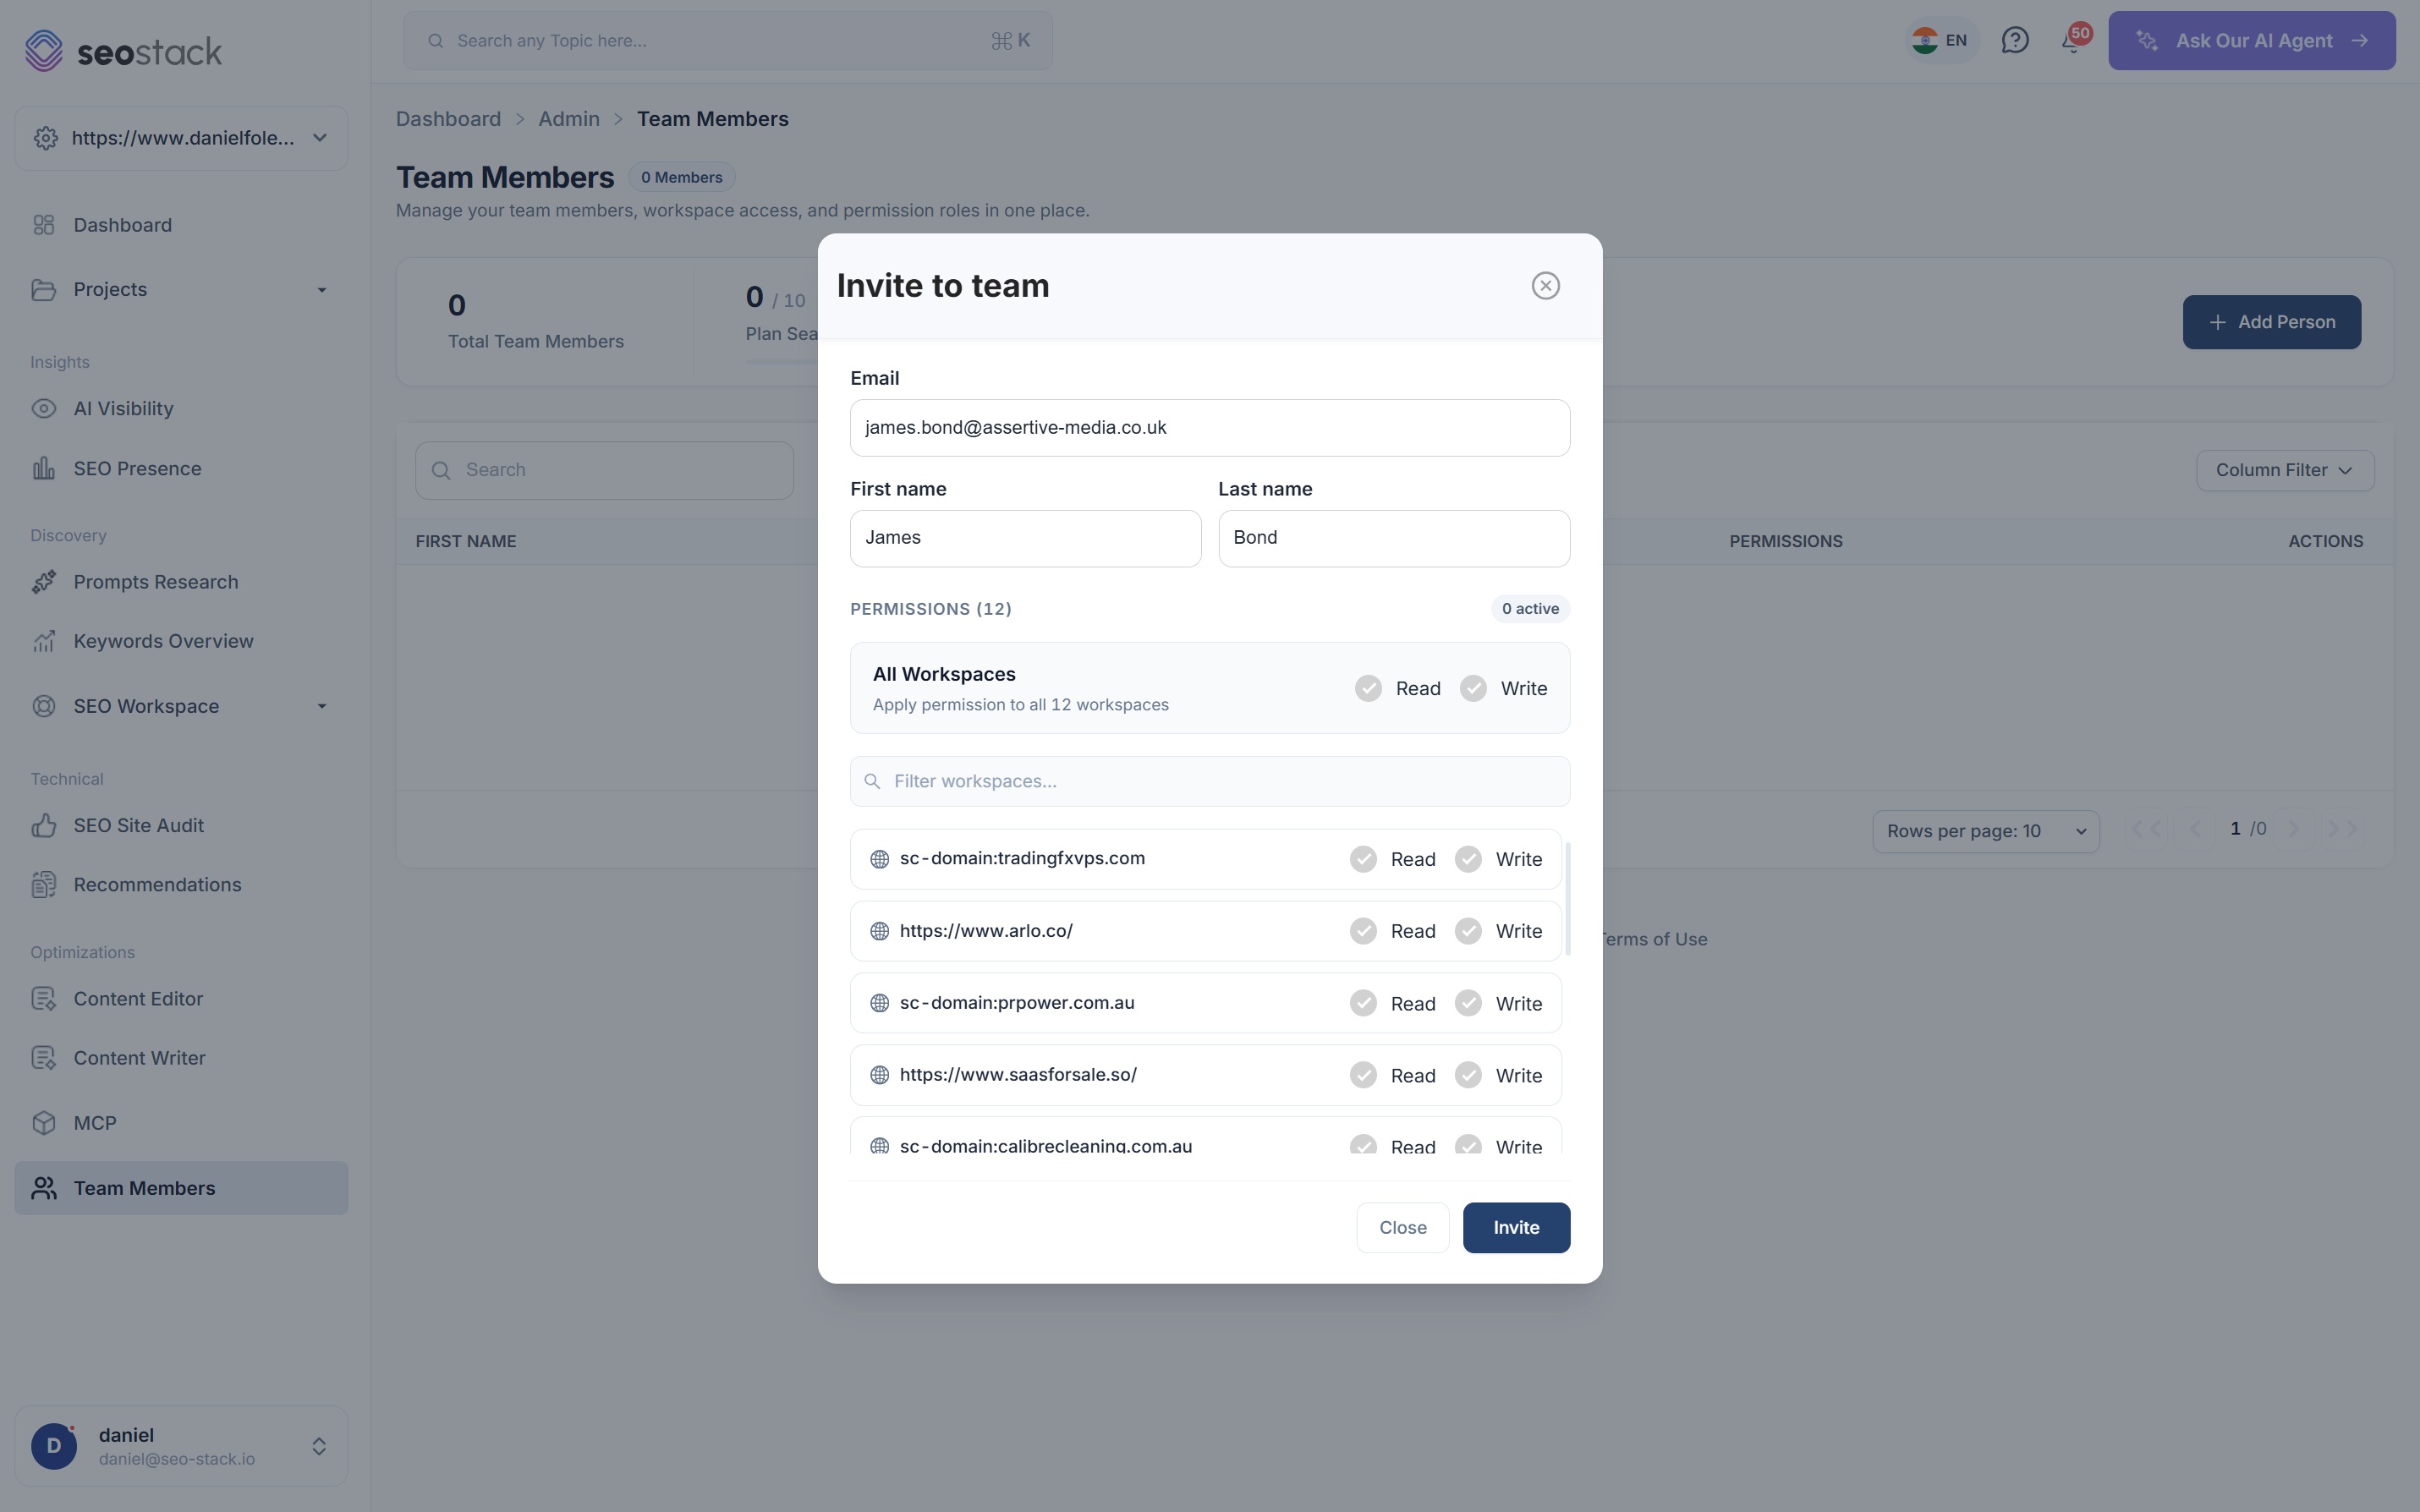
SEO, sviluppatori, copywriter, analisti e clienti. Parte un invito via email e arrivano in un account che contiene già esattamente ciò che hai deciso debbano vedere.
Tutti i workspace, o uno solo
Concedi l'accesso a tutte le proprietà dell'account con un singolo interruttore, oppure selezionale una a una. Le proprietà non concesse a una persona non compaiono da nessuna parte nel suo account.
Lettura e scrittura, per workspace
La lettura permette di consultare i dati. La scrittura permette di modificare le cose: aggiungere task, registrare annotazioni e modificare le impostazioni del progetto. Entrambe si impostano per singola property, non come un unico ruolo generale.
Permessi del workspace
1 di 6 visibili · 0 modificabili
- sc-domain:tradingfxvps.com
- https://www.arlo.co/
- sc-domain:prpower.com.au
- https://www.saasforsale.so/
- sc-domain:calibrecleaning.com.au
- https://www.assertive-media.co.uk/
Responsabile SEO: Lettura e scrittura su ogni property, perché è la persona che lavora su tutte.
Sviluppatore: Lettura e scrittura sulle due property su cui sta effettivamente lavorando, e nessuna visibilità sulle altre.
Content writer: Accesso in scrittura sulle property su cui pubblica, così può ricevere task e registrare annotazioni sulle proprie modifiche.
Cliente: Sola lettura, solo sulla sua property. Può vedere i dati e i report, ma non può modificare nulla né vedere l'account di qualcun altro.
Le proprietà senza accesso in lettura non compaiono da nessuna parte nell'account di questa persona. Non sono disattivate, non sono elencate, semplicemente non ci sono.
Esempio illustrativo. Scegli un ruolo, oppure imposta tu stesso gli interruttori. Concedere la scrittura implica la lettura, perché poter modificare qualcosa che non si può vedere sarebbe una soluzione bizzarra.
La parte che conta di più
Condividi i dati di Search Console senza condividere Search Console
Poiché SEO Stack archivia i tuoi dati di Search Console invece di interrogarli in tempo reale ogni volta che qualcuno apre un grafico, dare a un collega o a un cliente accesso a quei dati non richiede di aggiungerlo come utente sulla proprietà Google Search Console. Nell'account di origine non cambia nulla, non compare nessun nuovo utente e nessuno deve chiedere a un cliente il permesso di aggiungere un collaboratore esterno ai suoi dati di ricerca.
Naturalmente per le agenzie questo conta molto. Significa che puoi sub-delegare l'accesso all'interno del tuo team senza toccare la configurazione del cliente, e significa che gli strumenti con cui presenti i dati sono i tuoi e non quelli di Google, che è tutta la base per rendere white label un rapporto di reporting.
I dati sono già tuoi
Sono stati archiviati mano a mano che arrivavano, quindi mostrarli a qualcun altro è una questione di permessi, non di API di Google.
L'account di origine resta intatto
Nessun nuovo utente sul Search Console del cliente, nessuna modifica alla sua property, nessuna richiesta imbarazzante.
Sub-delega per le agenzie
Aggiungi il tuo team a una property del cliente senza che il cliente debba fare assolutamente nulla.
White labelling
I clienti consultano i propri dati dal tuo account, non da un'interfaccia Google con il brand di qualcun altro.
Vale la pena essere chiari
Questo delega l'accesso ai dati che SEO Stack conserva, non dà a nessuno l'accesso a Google Search Console stesso. Se qualcuno ha davvero bisogno di stare nell'interfaccia Google, ad esempio per inviare una sitemap o presentare una richiesta di riconsiderazione, deve comunque essere aggiunto lì nel modo consueto. Per tutto il resto, che è la maggior parte di ciò che le persone fanno davvero con i dati, questa è la strada più pulita.
Cosa controllano i permessi
Due livelli, e la differenza è se possono modificare qualcosa
Limitarsi a lettura e scrittura è una scelta deliberata. Un modello con undici permessi granulari sembra accurato e nella pratica finisce quasi sempre con tutti che ricevono il livello più alto, perché nessuno ha voglia di capire quale sia quello giusto.
Leggi
Vede la property e tutto ciò che vi è associato: dati Search Console, GA4, visibilità AI, audit, keyword, strumenti per i contenuti e la reportistica costruita su di essi. Può guardare tutto, modificare nulla.
- Aprire ogni dashboard e report di quella property
- Leggere la board dei task, le note e il registro delle annotazioni
- Esportare i dati per le proprie analisi
Scrittura
Tutto quello che consente la lettura, più la possibilità di modificare. È il permesso da dare a chi fa il lavoro, non a chi lo guarda.
- Creare e aggiornare i task, ed esserne assegnatario
- Registrare annotazioni sulle modifiche che ha fatto
- Modificare le impostazioni del progetto ed eseguire gli strumenti che generano dati
Chi inviti
Quattro tipi di persona, quattro risposte diverse
I permessi si impostano per workspace e non per ruolo perché lo stesso ruolo professionale ha bisogno di accessi completamente diversi a seconda dell'account, e un elenco fisso di ruoli non sopravvive mai all'impatto con il modo in cui le agenzie organizzano davvero le persone.
SEO
Di solito lettura e scrittura su tutto, perché sono le persone che lavorano su tutto. Le loro annotazioni e i loro task portano il loro nome, ed è questo che rende utile lo storico del lavoro svolto in seguito.
Sviluppatori
Accesso in scrittura sulle property che stanno costruendo, così possono prendere in carico i task tecnici e segnarli come completati, senza ritrovarsi un elenco di account cliente che non li riguardano.
Content writer
Scrittura sui siti su cui pubblicano, così possono essere taggati nei task, lavorare sui brief NLP e registrare un'annotazione quando un contenuto va online. È quest'ultima parte che collega il loro lavoro a un risultato.
Clienti
Lettura solo sulla propria property. Vedono i propri dati, la propria reportistica e il lavoro svolto sul loro account, e non vedono nulla di quello degli altri.
È questo che rende collaborativo il resto della piattaforma
L'accesso del team non è davvero una funzionalità a sé, è ciò che trasforma tutto il resto in qualcosa che un team può usare. A un content writer con accesso in scrittura possono essere assegnati task nel project manager, può lavorare da un content brief e registrare un'annotazione quando il pezzo va online, momento in cui il suo lavoro diventa misurabile e non solo completato.
Gestione degli accessi
Quattro cose, e nessuna richiede più di un minuto
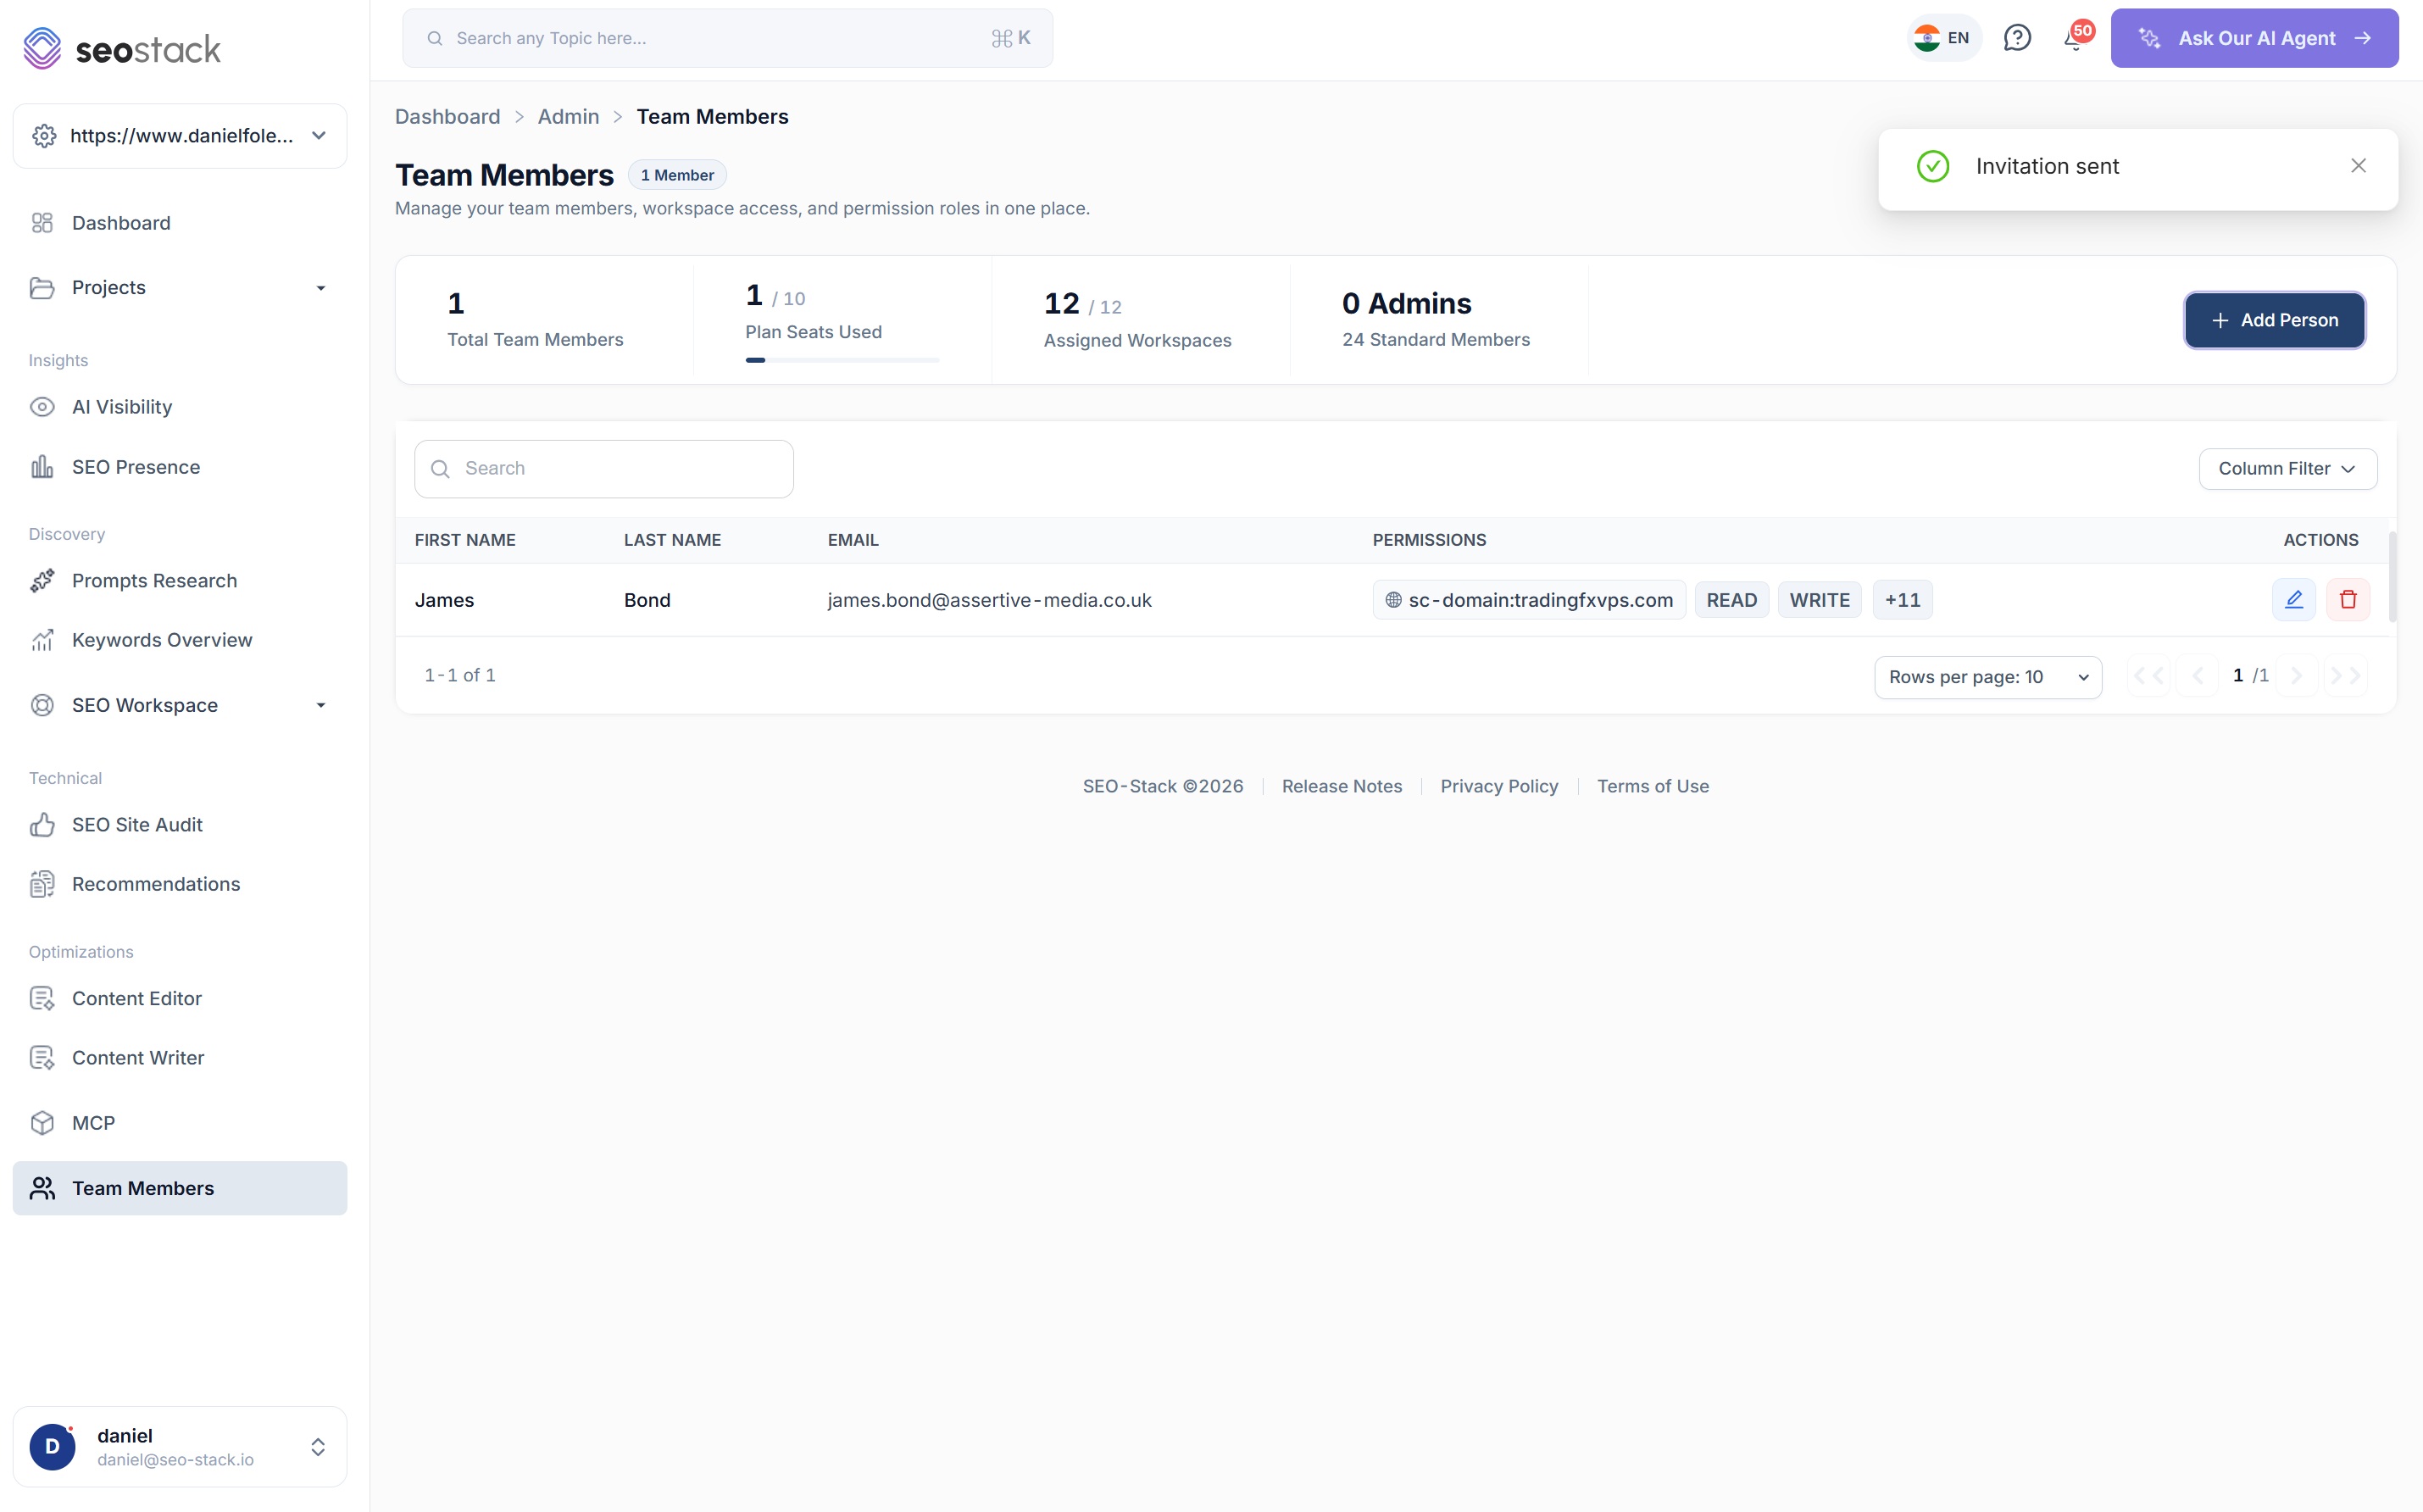
Invita via email
Aggiungi una persona, imposti i suoi permessi e l'invito parte. Accetta e si ritrova in un account già limitato a quello che hai deciso.
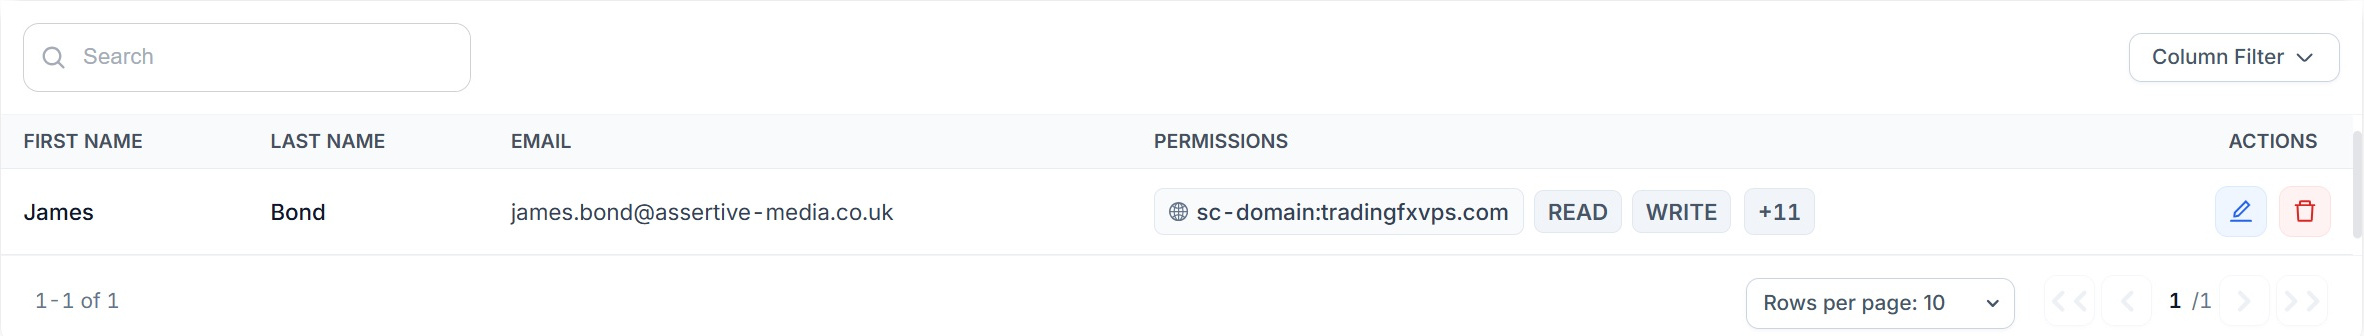
Postazioni rispetto al tuo piano
L'utilizzo delle postazioni è mostrato rispetto al limite del tuo piano nella schermata del team, così sai a che punto sei prima di aggiungere qualcuno, non dopo.
Filtra l'elenco dei workspace
Su un account con decine di property, impostare i permessi uno alla volta richiede un campo di ricerca, quindi c'è.
Modifica o revoca in qualsiasi momento
I permessi si modificano dallo stesso pannello da cui sono stati impostati, e la rimozione dell'accesso è immediata, non una richiesta al supporto.

Come lo usano le agenzie
A cosa serve davvero l'accesso del team
Attivare un collaboratore esterno in pochi minuti
Due property, accesso in scrittura, invito inviato. Nessuna conversazione con il cliente, nessuna modifica al suo Search Console e nessun rischio che qualcuno veda un account che non dovrebbe vedere.
Dare al cliente un proprio accesso
Accesso in lettura solo alla sua property, così può consultare i suoi dati quando vuole invece di aspettare un PDF mensile, e senza poter rompere nulla.
Rendere white label la reportistica verso il cliente
I clienti vedono i loro dati di ricerca attraverso la tua piattaforma invece che attraverso quella di Google: una cosa molto difficile da ottenere in altro modo senza ricostruire da zero la reportistica.
Chiudere gli accessi in modo pulito
Quando un contratto finisce, revochi l'accesso. Non c'è nulla da smontare sul Search Console del cliente, perché non vi è mai stato aggiunto niente.
Cosa ne ricavi
Il risultato, non l'elenco delle funzionalità
Fai l'onboarding di un collaboratore o di un cliente in pochi minuti, in sicurezza
Lascia gli account Search Console dei clienti intatti e invariati
Collabora su task e annotazioni con tutto il team
Funziona bene con
Altro in Workflow e consegna
Annotazioni IA intelligenti
Registra cosa hai cambiato, scopri se ha funzionato.
Scopri di piùGestione di progetti e task
Gestione progetti che sa cosa ha fatto la tua SEO.
Scopri di piùReportistica per i clienti
Costruisci il report per il cliente una volta, poi lascia che si invii da solo.
Scopri di piùCollega una proprietà. Guarda i dati iniziare ad accumularsi.
L'archiviazione inizia nel momento in cui colleghi la tua proprietà Search Console: non c'è nessun progetto Google Cloud da configurare, nessun BigQuery e nessuno schema da progettare. Colleghi semplicemente la tua proprietà e SEO Stack inizia a conservare ogni riga dei tuoi dati da quel giorno in poi.
- Carta di credito richiesta
- Disdici durante la prova e non ti verrà addebitato nulla
- Nessun vincolo contrattuale