工作流与交付
V3 新增只给每个人他该看的资源,多一个都不给
把 SEO、开发、内容撰稿和客户邀请进你的账户,并精确设定每个人能看到什么、能做什么。可以开放全部资源,也可以只开放其中一个,权限按工作区设为只读或可写;而且因为 SEO Stack 已经把你的 Search Console 数据存入数据仓库,他们不用被添加到 Google Search Console 就能拿到数据。
- 100% 数据隐私
- 99.99% 正常运行时间
- 无需任何配置
- 随时导出,没有限制
获领先企业信赖
问题所在
要让外包或客户看到某个资源的数据,通常意味着把他们添加为客户 Search Console 的用户,这既是一次谁都不想开口的沟通,也是一个之后一直留在账户里的改动。
这个工具
贴合代理商实际工作方式的权限模型
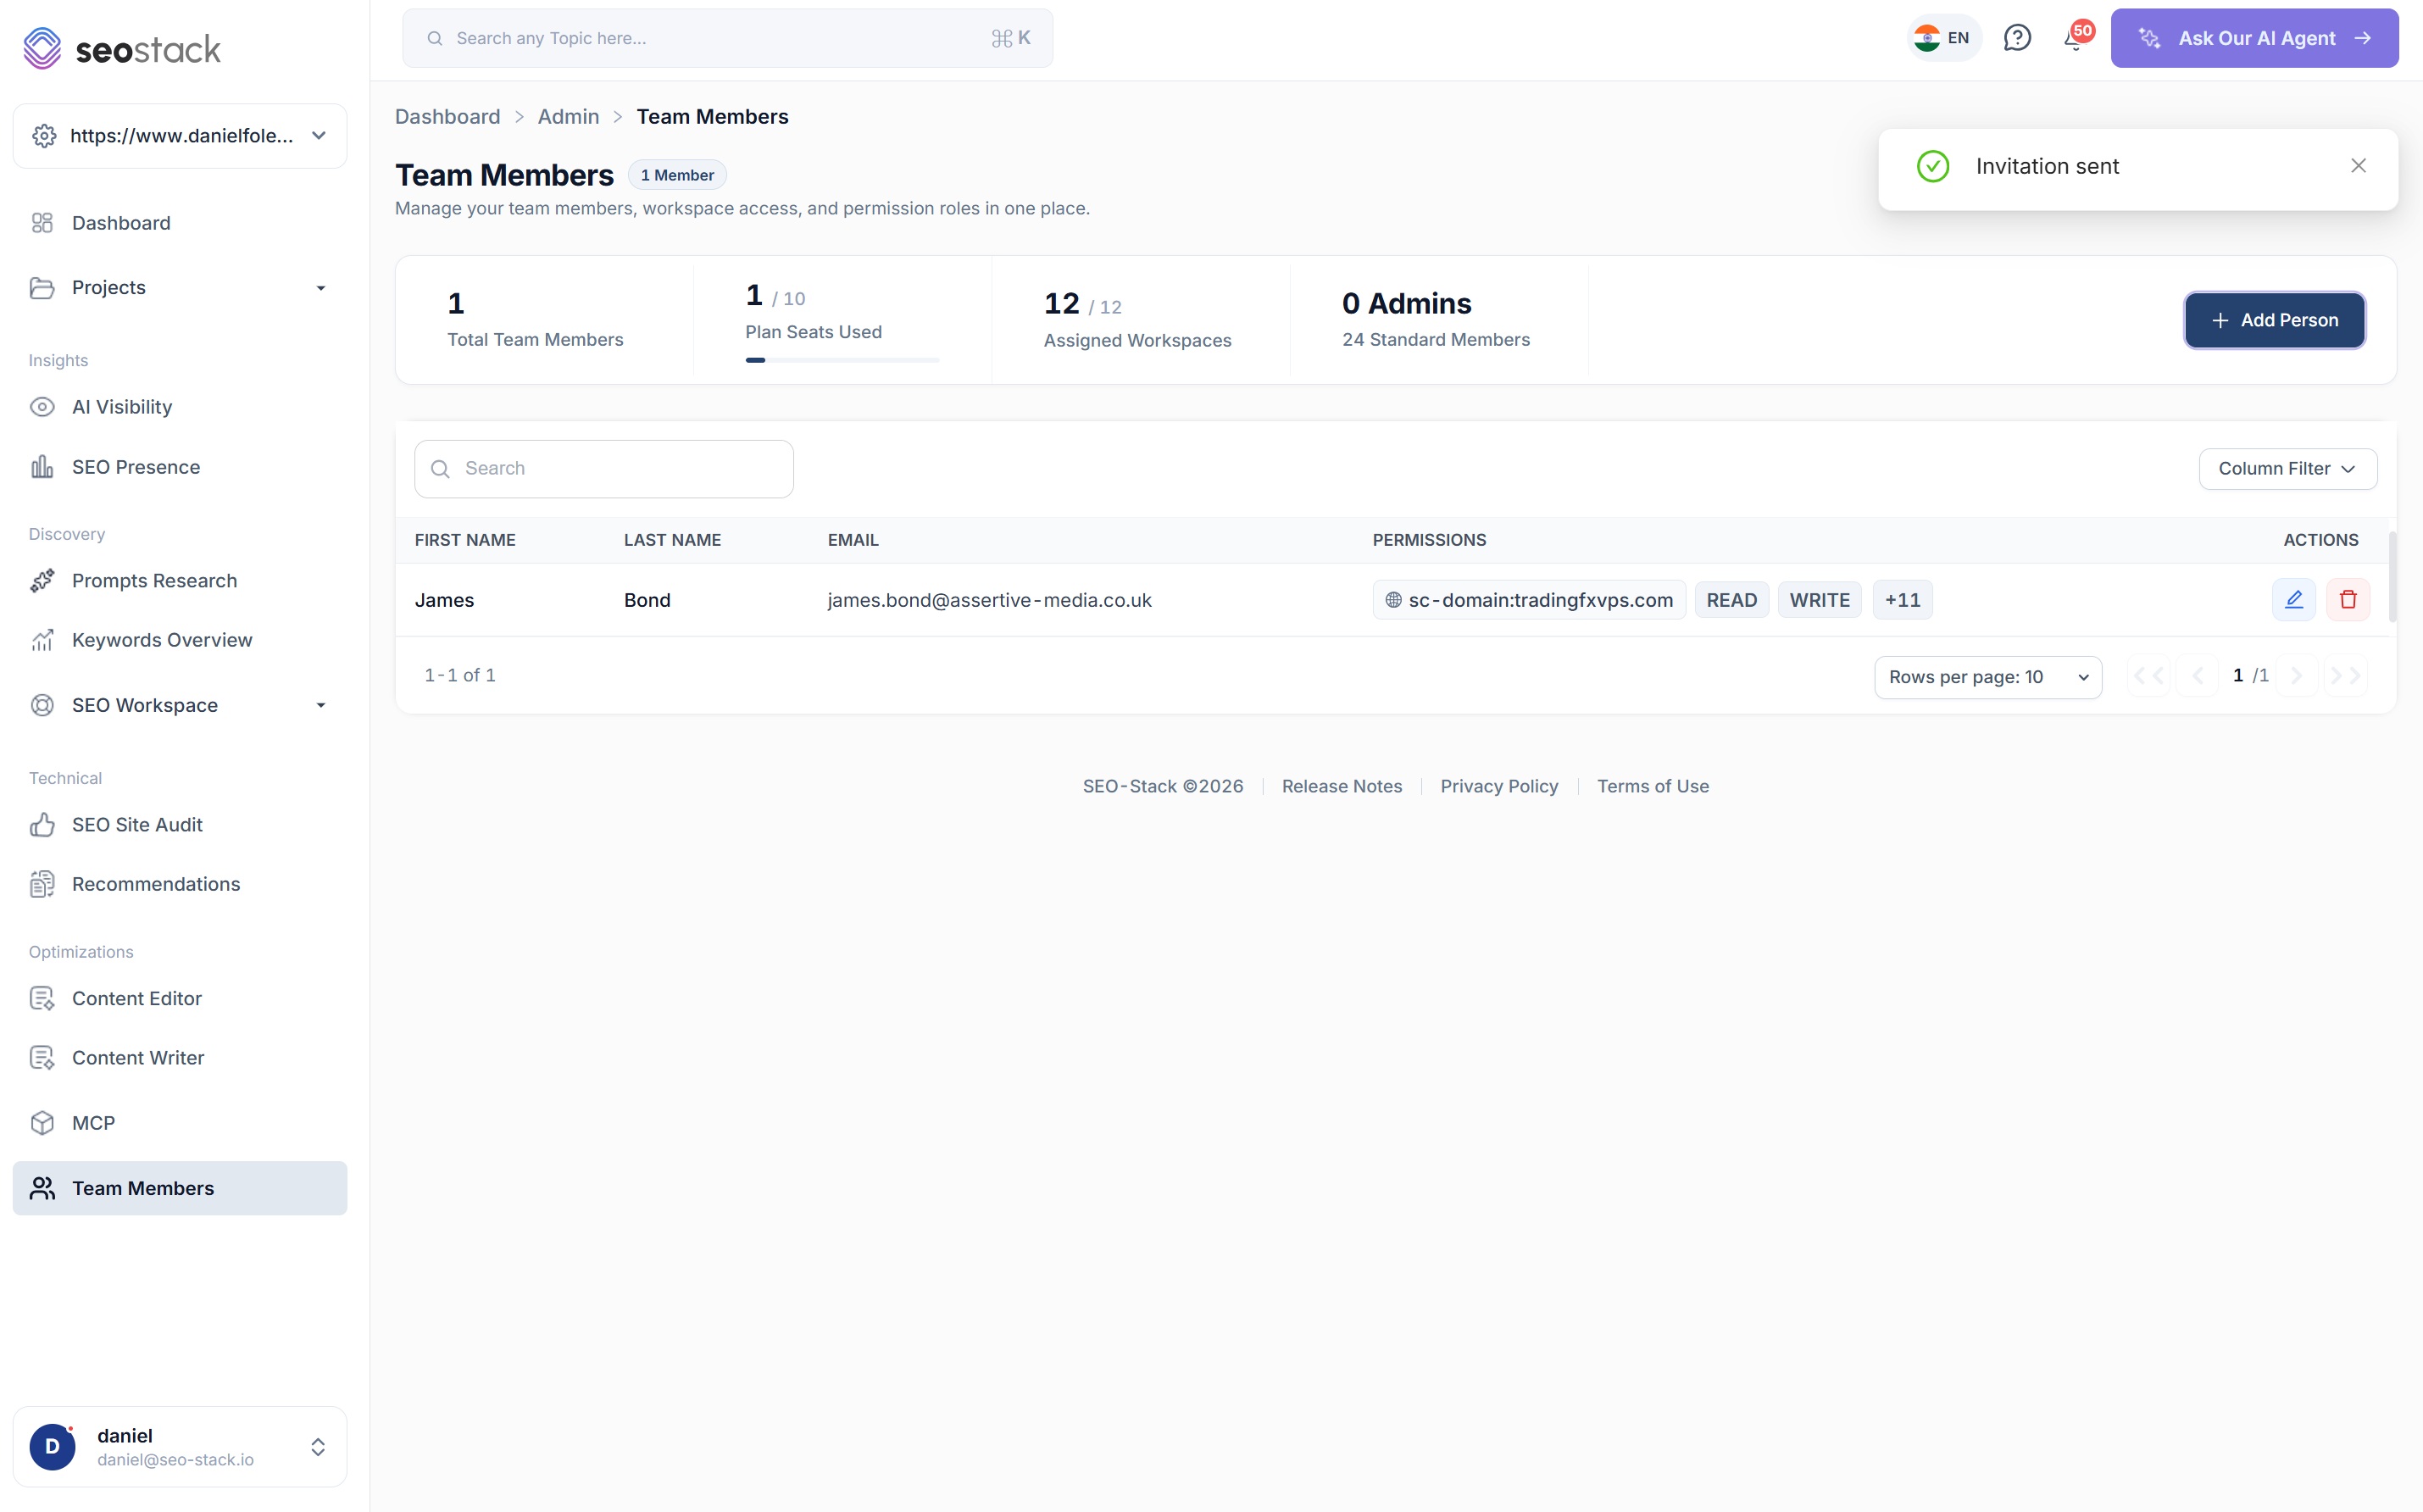
大多数访问控制就是一个三选一的角色下拉菜单,而且没有一项符合你的需求。这里刻意做得更简单也更灵活:选择资源,再为每个资源选择读取或写入,整个模型就这些。
邀请所有参与这项工作的人
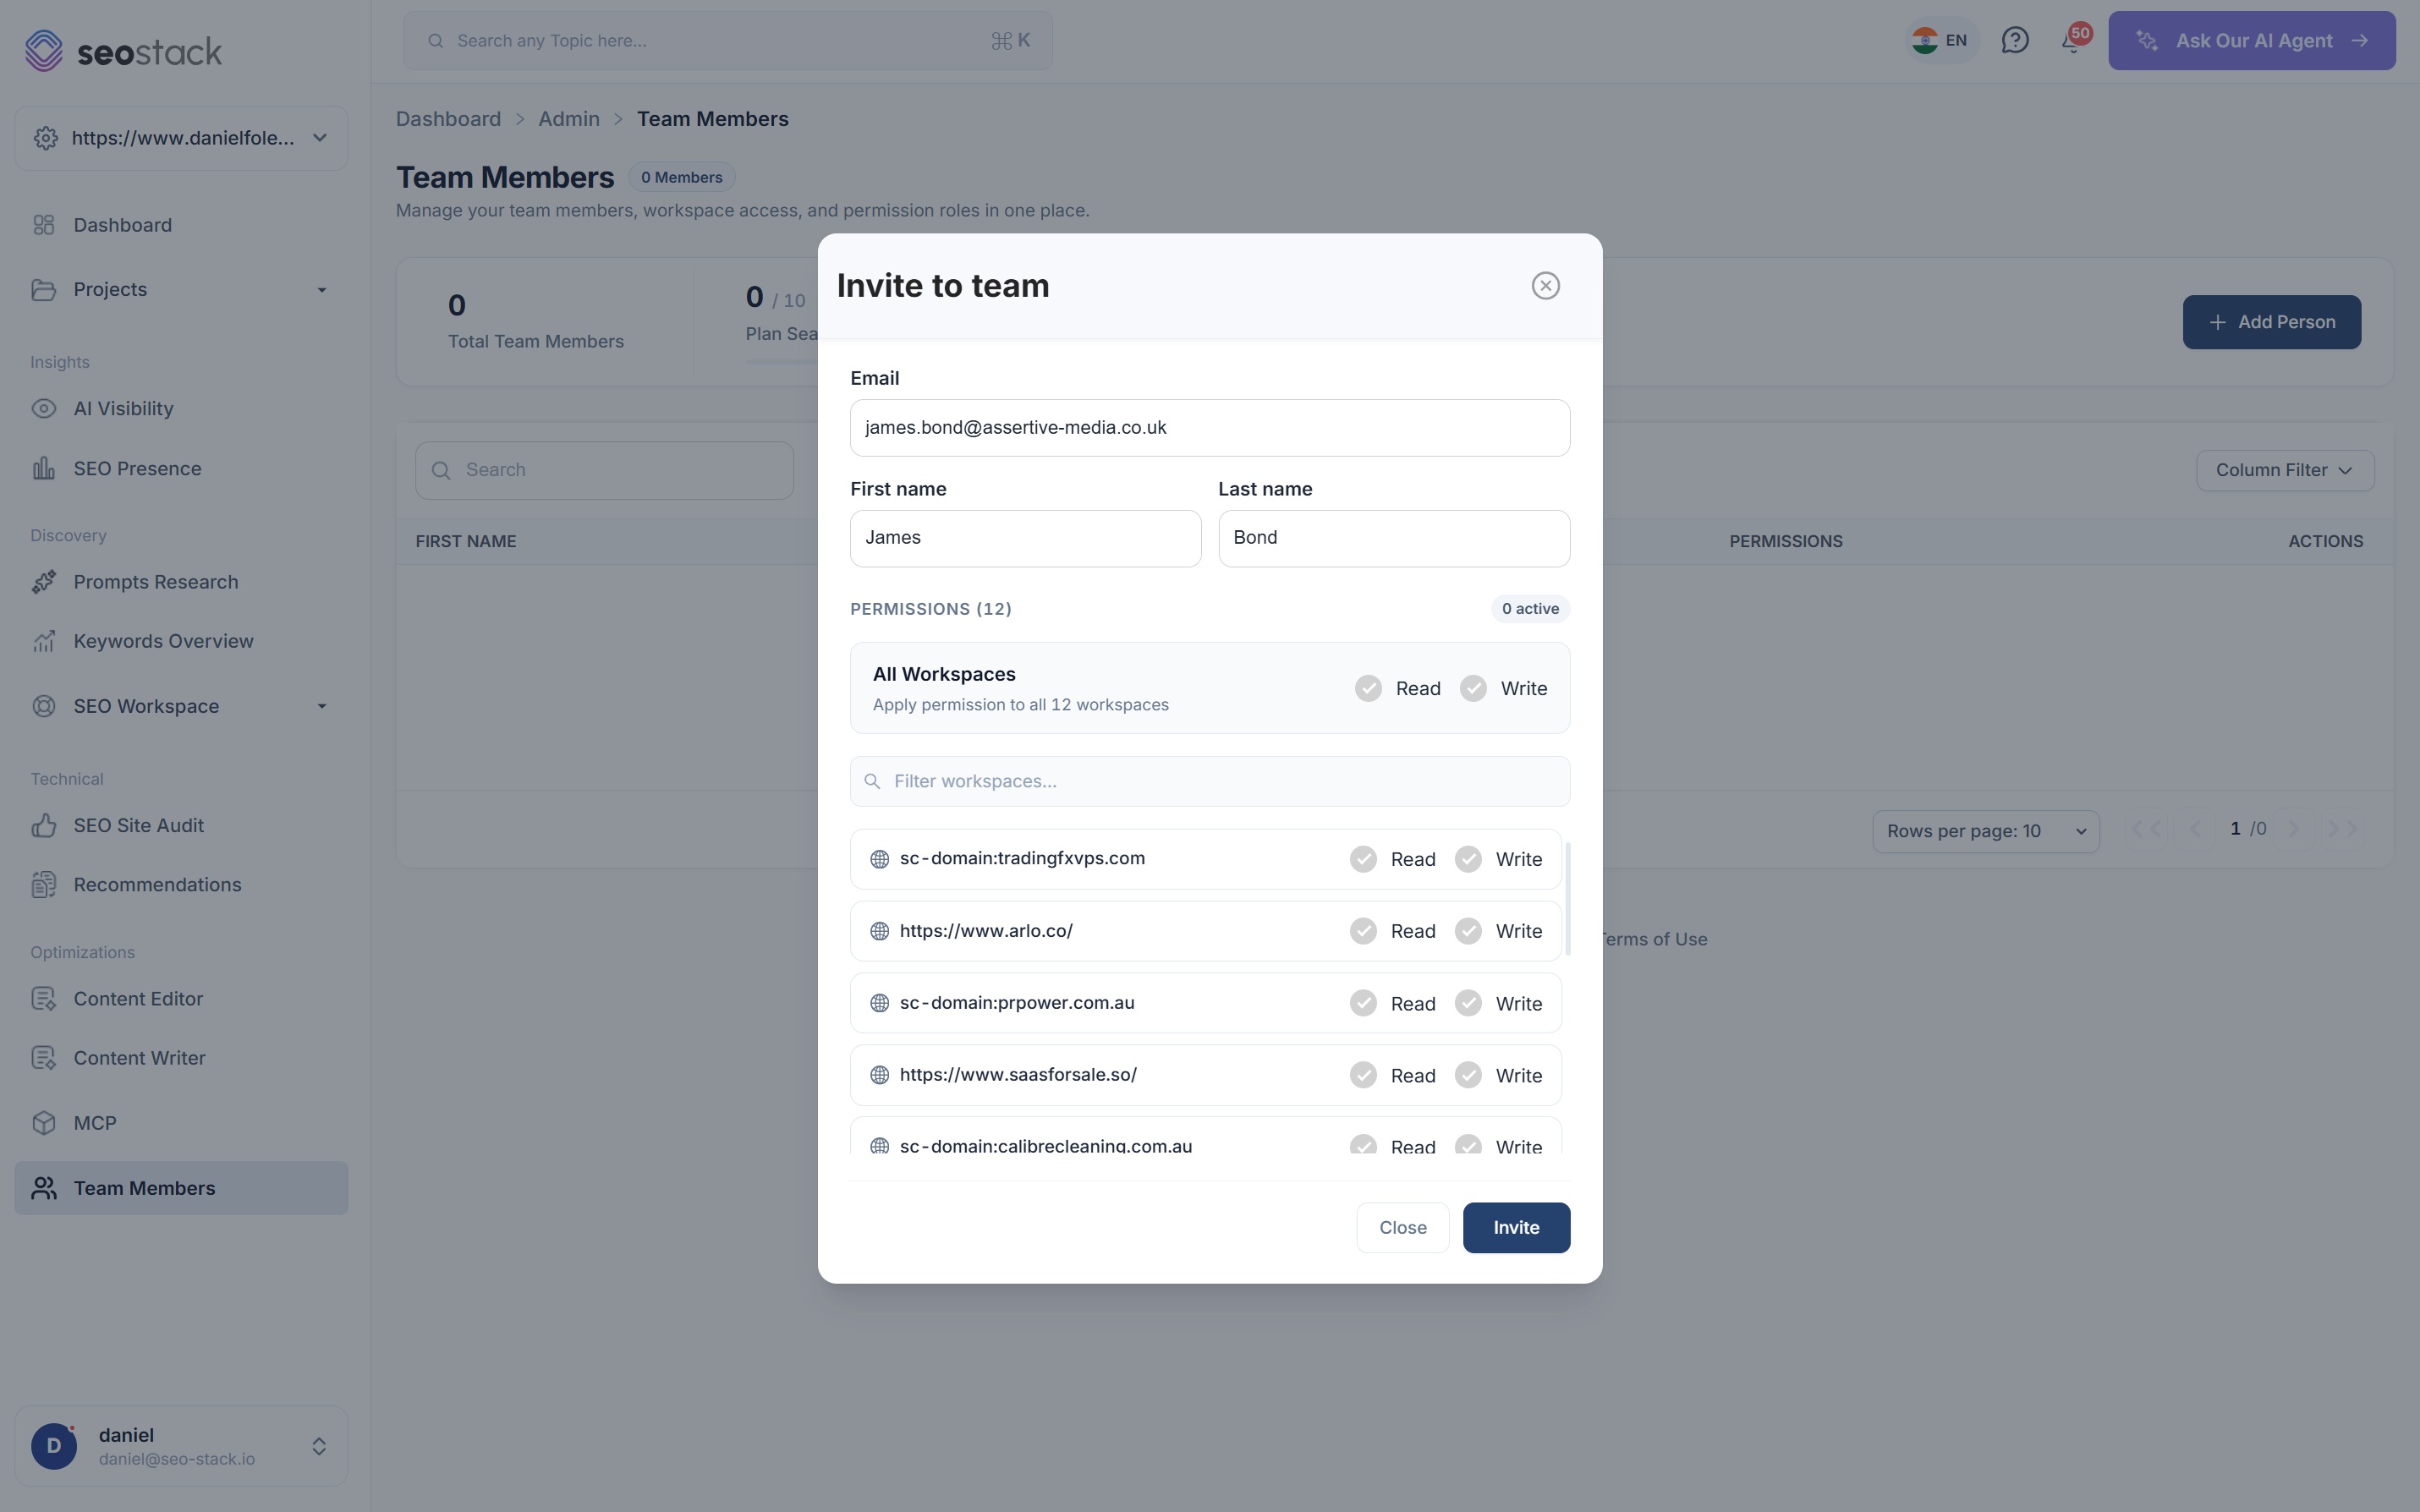
SEO 人员、开发、内容撰稿、分析师和客户。邀请通过邮件发出,他们进入的账户里恰好只包含你决定让他们看到的内容。
全部工作区,或者只给一个
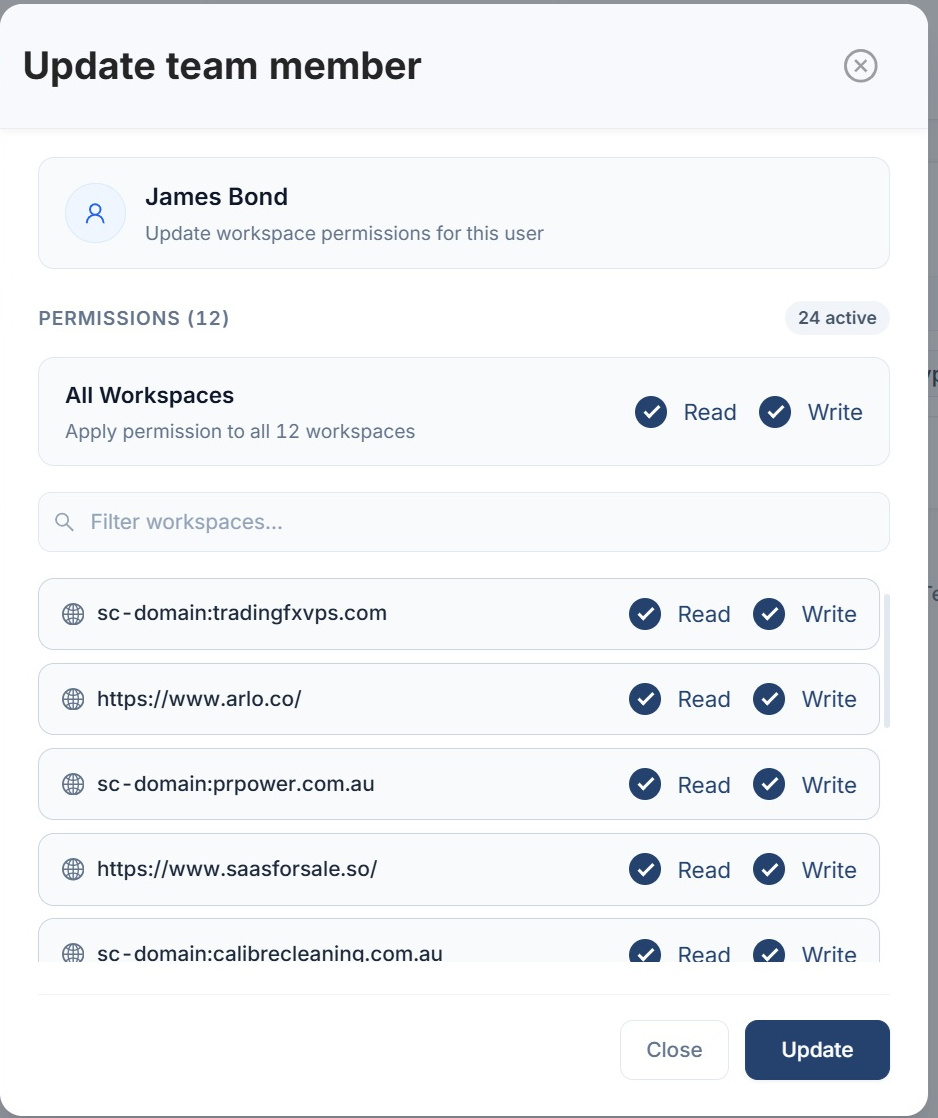
用一个开关授予账户下所有属性的访问权限,或者逐个选择。未被授权的属性不会出现在对方账户的任何地方。
读取与写入,按工作区设置
读取权限让人查看数据。写入权限让人修改内容,也就是添加任务、记录标注和编辑项目设置。两者都按资源单独设置,而不是用一个统一的角色。
工作区权限
1 共 6 可见 · 0 可编辑
- sc-domain:tradingfxvps.com
- https://www.arlo.co/
- sc-domain:prpower.com.au
- https://www.saasforsale.so/
- sc-domain:calibrecleaning.com.au
- https://www.assertive-media.co.uk/
SEO 负责人: 对所有资源都有读写权限,因为所有资源上的工作都是这个人在做。
开发人员: 对实际在开发的那两个资源有读写权限,其余的完全看不到。
内容撰稿人: 对自己发布内容的资源有写入权限,这样可以给他们分配任务,他们也能为自己的改动记录注释。
客户: 仅对自己的资源拥有只读权限。他们可以查看数据和报告,不能修改任何内容,也看不到其他人的账户。
没有读取权限的资源不会出现在这个人账户的任何地方。它们不是变灰,也不是被列出,而是根本不存在。
示意。选择一个角色,或者自己设置这些开关。授予写入即包含读取,因为能修改一个你看不到的东西会是个奇怪的安排。
最关键的部分
共享 Search Console 数据,而不必共享 Search Console
因为 SEO Stack 会把你的 Search Console 数据存入数据仓库,而不是每次有人打开图表时都实时查询,所以让同事或客户访问这些数据,并不需要把他们添加为 Google Search Console 资源的用户。源账号不会有任何变化,上面不会出现新用户,也不必为了把外包人员加进客户的搜索数据而向客户申请许可。
这对代理商来说自然意义很大。你可以在自己团队内部逐级分派访问权限,而不触碰客户的设置;呈现数据的工具也是你的,而不是 Google 的——这正是把报告关系白标化的全部基础。
数据本来就在你这里
数据在接入时就已入库,所以把它开放给别人只是一个权限决定,而不是 Google API 的问题。
源账户不受影响
不用在客户的 Search Console 里加用户,不用改动他们的资源,也不用开口提那种尴尬的请求。
面向代理商的二级授权
把你自己的团队加到客户资源上,客户什么都不用做。
白标
客户通过你的账户查看数据,而不是通过一个挂着别人品牌的 Google 界面。
有必要说清楚的一点
这里委派的是 SEO Stack 所保存数据的访问权限,并不会让任何人获得 Google Search Console 本身的访问权限。如果确实有人需要进入 Google 界面,比如提交站点地图或提交重新审核请求,仍然要按常规方式把他们添加进去。至于其他所有事情——也就是人们实际用这些数据做的大部分事情——这条路径更干净。
权限控制什么
两个级别,区别在于能不能改动任何东西
只保留读取和写入是刻意为之。一套十一项细颗粒度权限的模型听上去很周全,但结果多半是所有人都被给了最高那一项,因为没人愿意去琢磨哪一项才对。
阅读
查看该资源以及围绕它的所有报告内容:Search Console 数据、GA4、AI visibility、审计、关键词、内容工具,以及基于这些构建的报告。全部可看,但都不能改。
- 打开该资源的所有仪表盘和报告
- 查看任务看板、备注和标注记录
- 导出数据做自己的分析
写入
读取权限允许的一切,再加上修改的能力。这是给做事的人的权限,而不是给旁观的人。
- 创建和更新任务,并被指派任务
- 为自己做过的改动记录标注
- 编辑项目设置,运行生成数据的工具
你会邀请谁
四类人,四种不同答案
权限按工作区而不是按角色设置,是因为同一个职位在不同账户上需要的访问权限完全不同,而固定的角色列表一碰上代理商真实的人员安排方式就撑不住。
SEO 从业者
通常是对所有内容的读写权限,因为所有事情都是他们在做。这样他们的标注和任务都带上了自己的名字,交付记录日后才有用。
开发人员
对他们正在建设的资源拥有写入权限,这样他们可以领取技术任务并标记完成,而不会看到一堆本来就不该看到的客户账户。
内容撰稿人
对他们发布内容的站点拥有写入权限,这样他们可以被标记进任务、按 NLP 简报写作,并在文章上线时记录一条标注。最后这一点把他们的工作和结果连了起来。
客户
只对自己的资源有读取权限。他们能看到自己的数据、自己的报告,以及账户上正在进行的工作,看不到任何其他人的东西。
管理访问权限
四件事,每件都用不了一分钟
通过邮件邀请
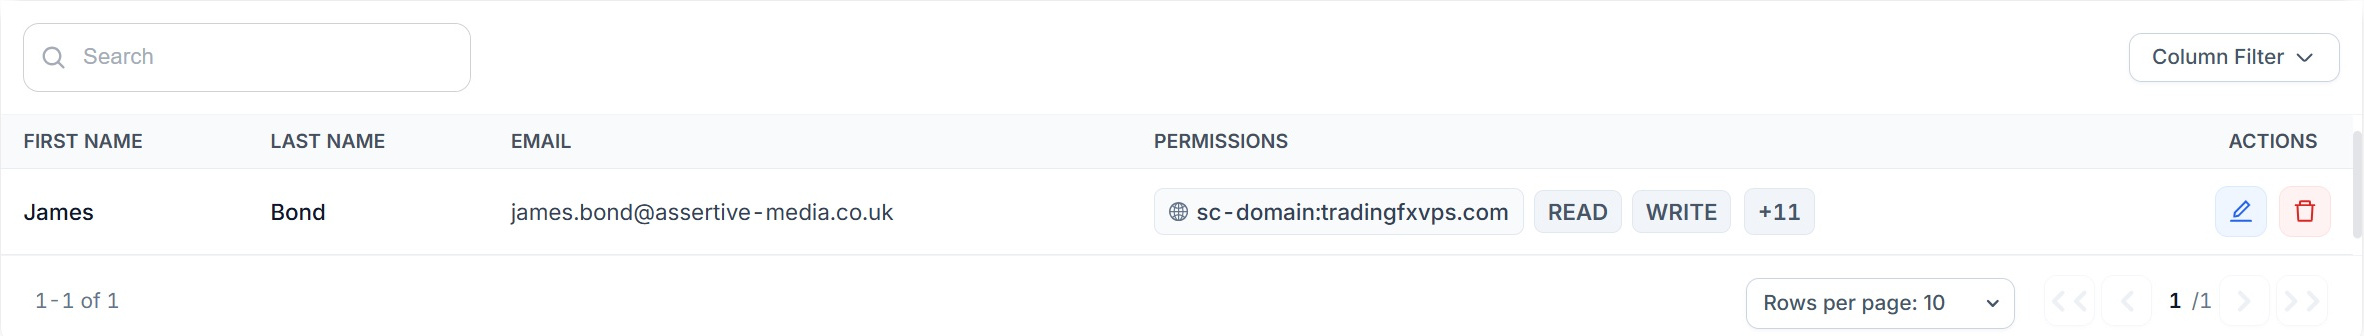
添加一个人,设置好权限,邀请就发出去了。对方接受后进入的账户,范围就是你设定好的那些。
席位与你的套餐
团队页面会把席位用量和你的额度一起显示,所以在添加人之前你就清楚情况,而不是添加之后才知道。
筛选工作区列表
在有几十个资源的账户上,逐个设置权限需要一个搜索框,所以这里有一个。
随时修改或撤销
权限在当初设置它的那个面板里修改,移除访问权限即时生效,不用提工单。

代理商怎么用
团队访问到底有什么用
几分钟接入一位外包人员
两个资源、写入权限、邀请发出。不用跟客户沟通,不用改动他们的 Search Console,也不会有人看到不该看的账户。
给客户一个自己的登录账号
只对他们自己的资源有读取权限,这样他们随时可以看自己的数据,不用等每月一份 PDF,而且怎么看都弄不坏东西。
把报告关系做成白标
客户通过你的平台而不是 Google 的平台查看搜索数据,换别的办法,除非自己重做一套报告,否则很难实现。
干净地解除接入
合同结束时,撤销访问权限就行。客户的 Search Console 上没有什么要清理的,因为从来就没往里面加过东西。
你能从中得到什么
看结果,而不是功能列表
几分钟内安全地让外包或客户上手
客户的 Search Console 账户保持原样,不做任何改动
整个团队一起协作处理任务和标注
连接一个资源,看着数据开始累积。
连接 Search Console 资源的那一刻,入库就开始了:不用配置 Google Cloud 项目,不用 BigQuery,也不用设计表结构。你只要连接资源,SEO Stack 就会从那天起存下你的每一行数据。
- 需要信用卡
- 在试用期内取消不会扣款
- 无合约