Workflow und Umsetzung
Neu in V3Geben Sie Leuten Zugriff auf die richtigen Properties und sonst nichts
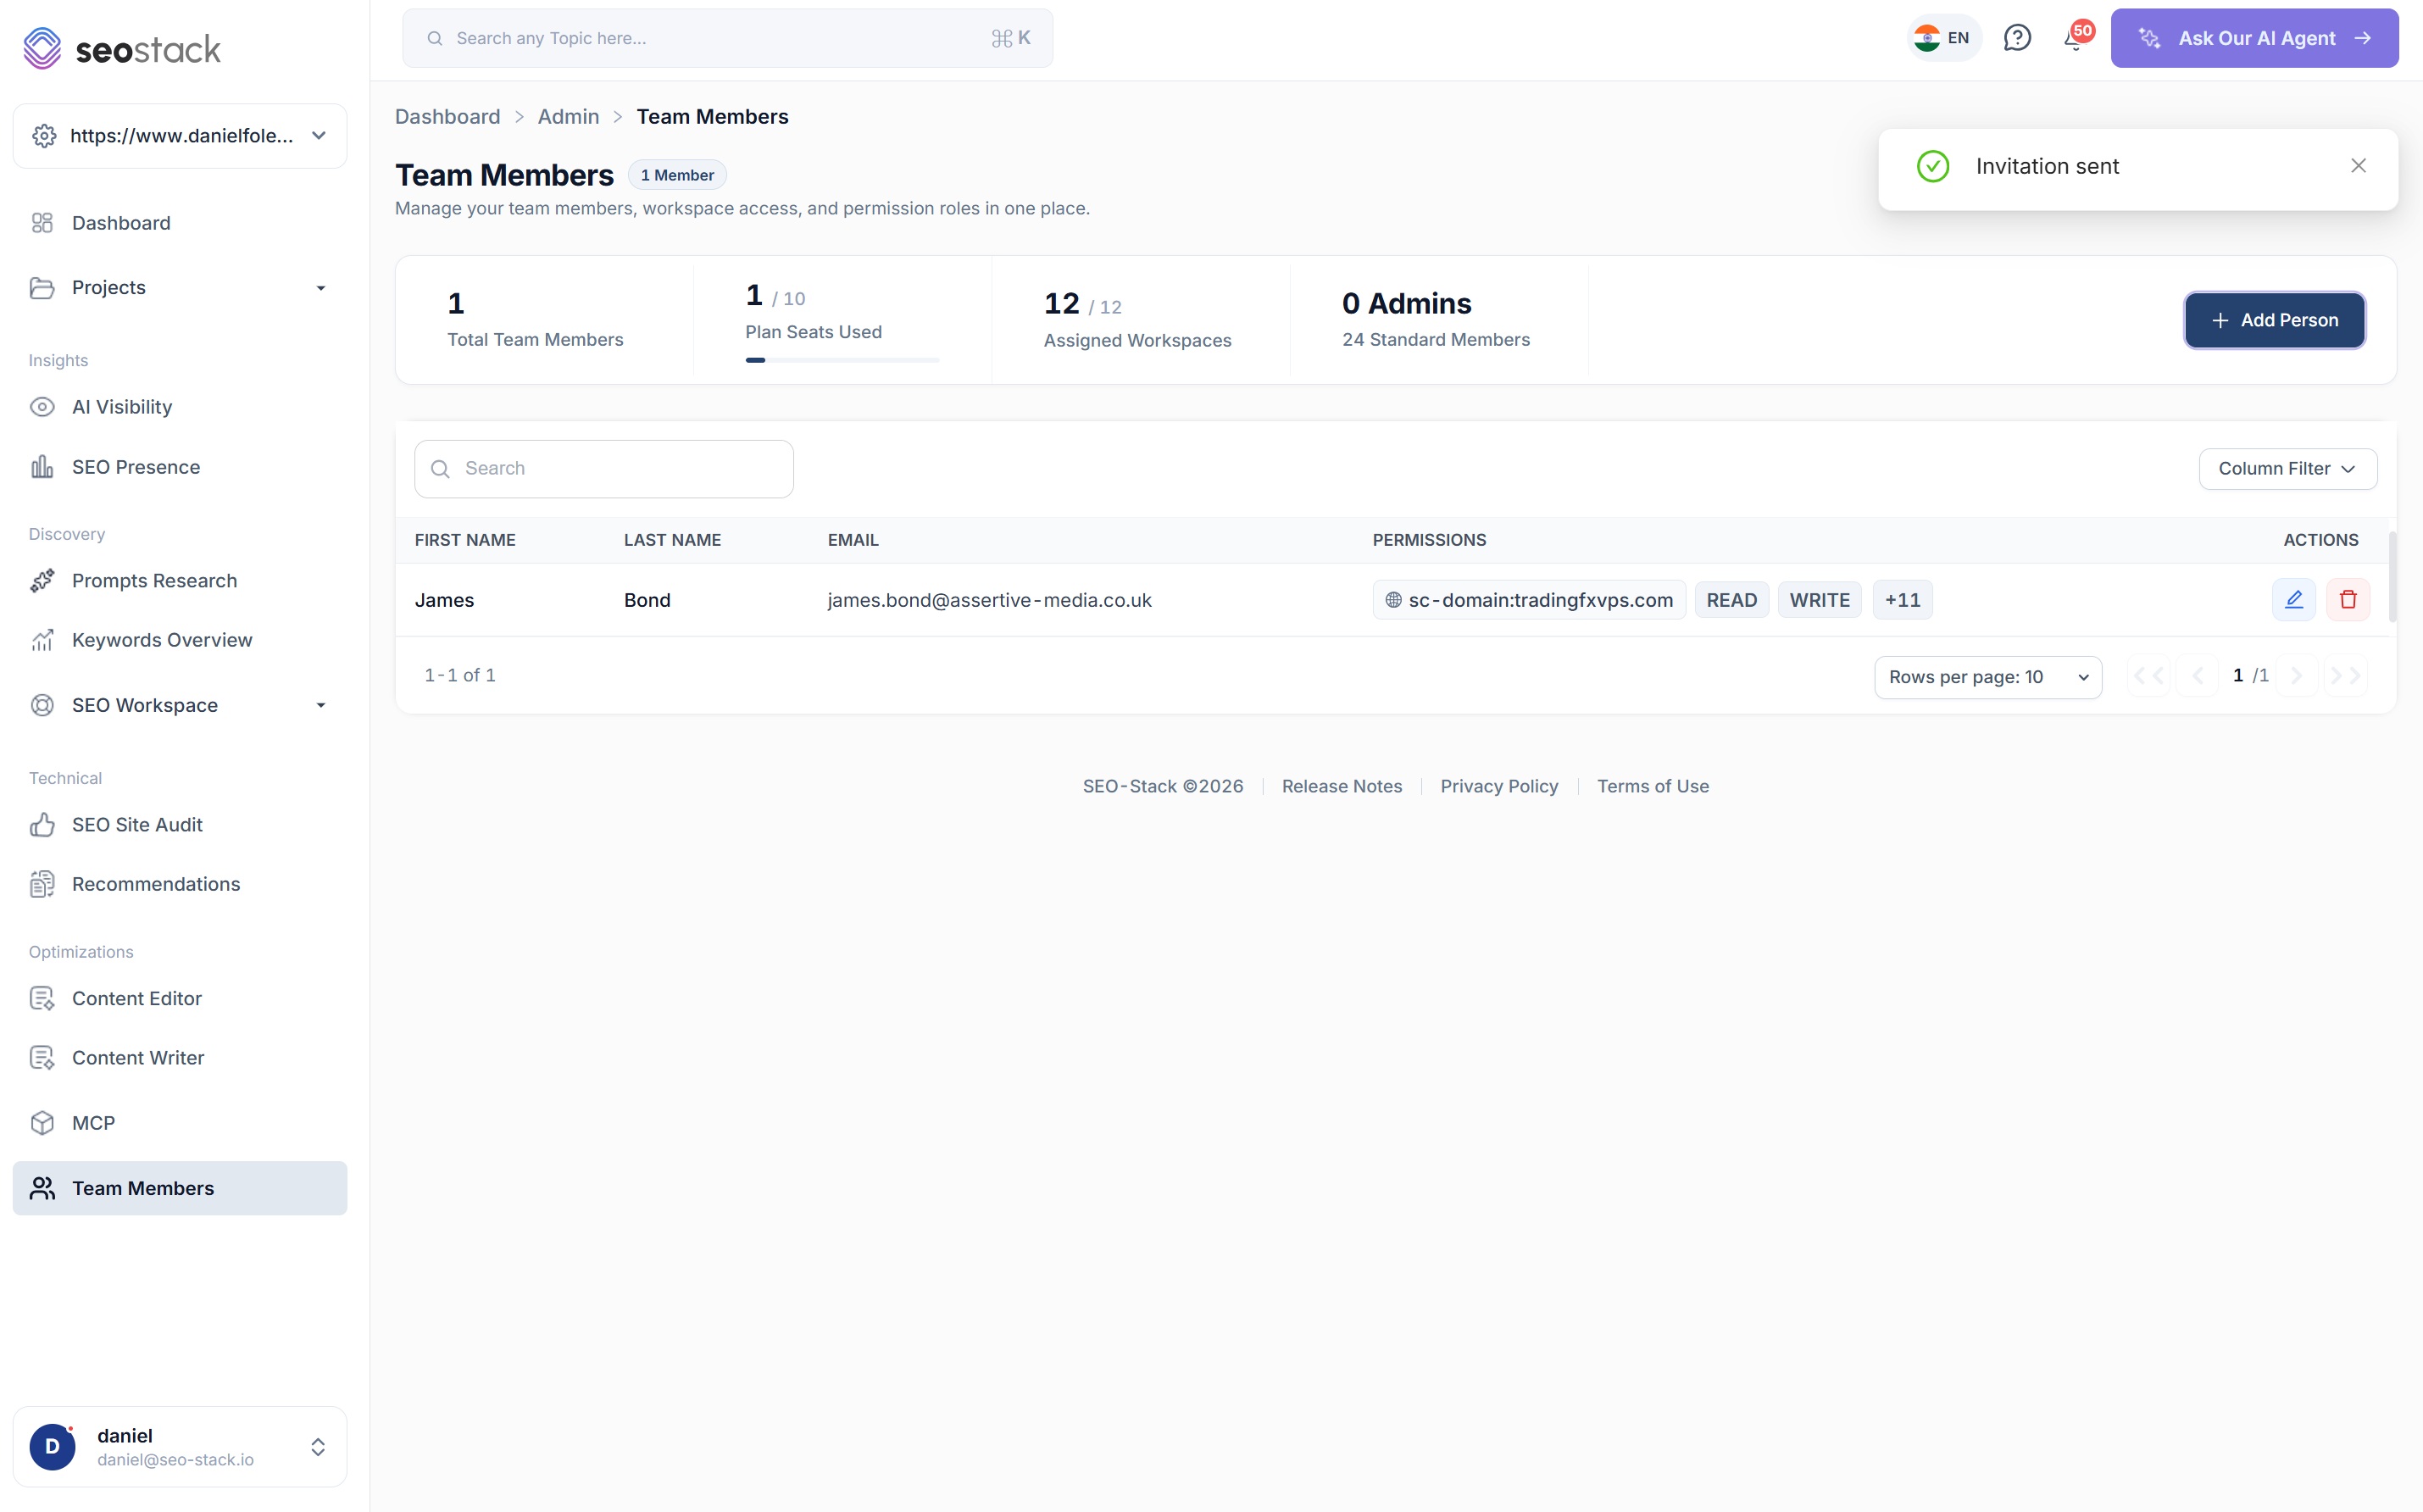
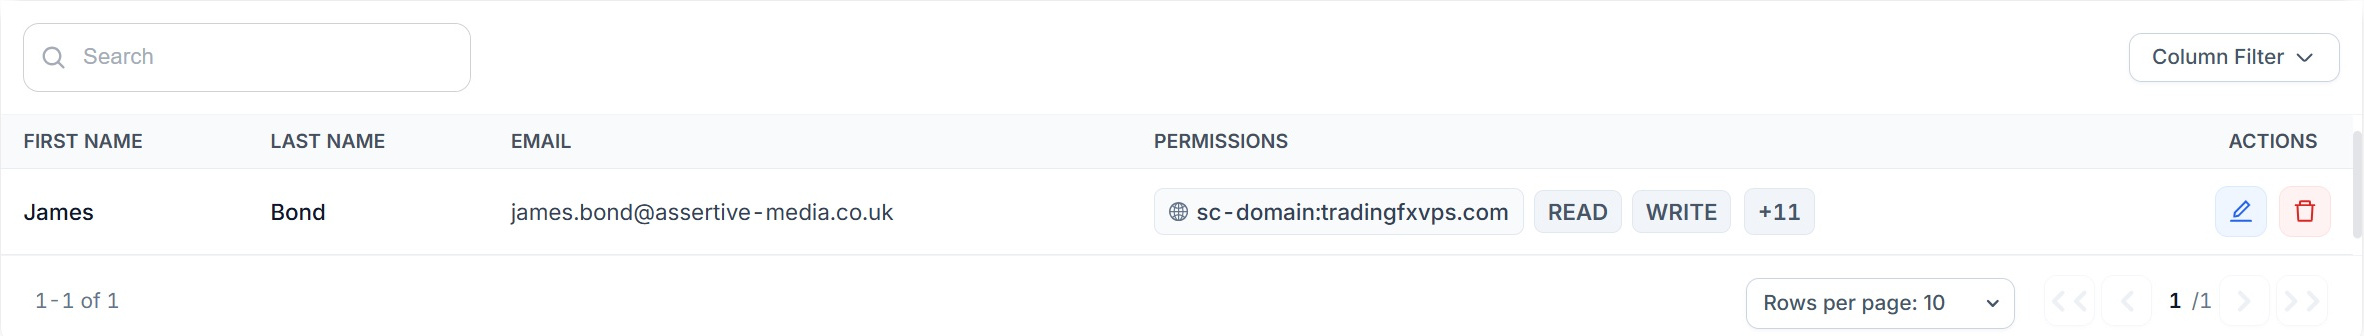
Laden Sie SEOs, Entwickler, Content-Autoren und Kunden in Ihr Konto ein und legen Sie genau fest, was jeder von ihnen sehen und tun darf. Geben Sie Zugriff auf alle Properties oder nur auf eine einzelne, mit Lese- oder Schreibrechten pro Workspace. Und weil SEO Stack Ihre Search Console-Daten im Warehouse speichert, bekommen sie die Daten, ohne jemals in der Google Search Console hinzugefügt zu werden.
- 100% Datenschutz
- 99.99% Uptime
- Nichts zu konfigurieren
- Export jederzeit, ohne Limits
Führende Unternehmen vertrauen darauf
Das Problem
Einem Freelancer oder Kunden Zugriff auf die Daten einer Property zu geben, bedeutet normalerweise, ihn als Nutzer in der Search Console des Kunden hinzuzufügen – ein Gespräch, das niemand führen will, und eine Änderung, die danach im Konto sichtbar bleibt.
Das Tool
Ein Berechtigungsmodell, das zur tatsächlichen Arbeitsweise von Agenturen passt
Die meiste Zugriffssteuerung ist ein Rollen-Dropdown mit drei Optionen, von denen keine beschreibt, was Sie eigentlich wollen. Das hier ist bewusst einfacher und flexibler: Properties auswählen, pro Property Lese- oder Schreibrechte vergeben, und das ist das ganze Modell.
Laden Sie alle ein, die an der Arbeit beteiligt sind
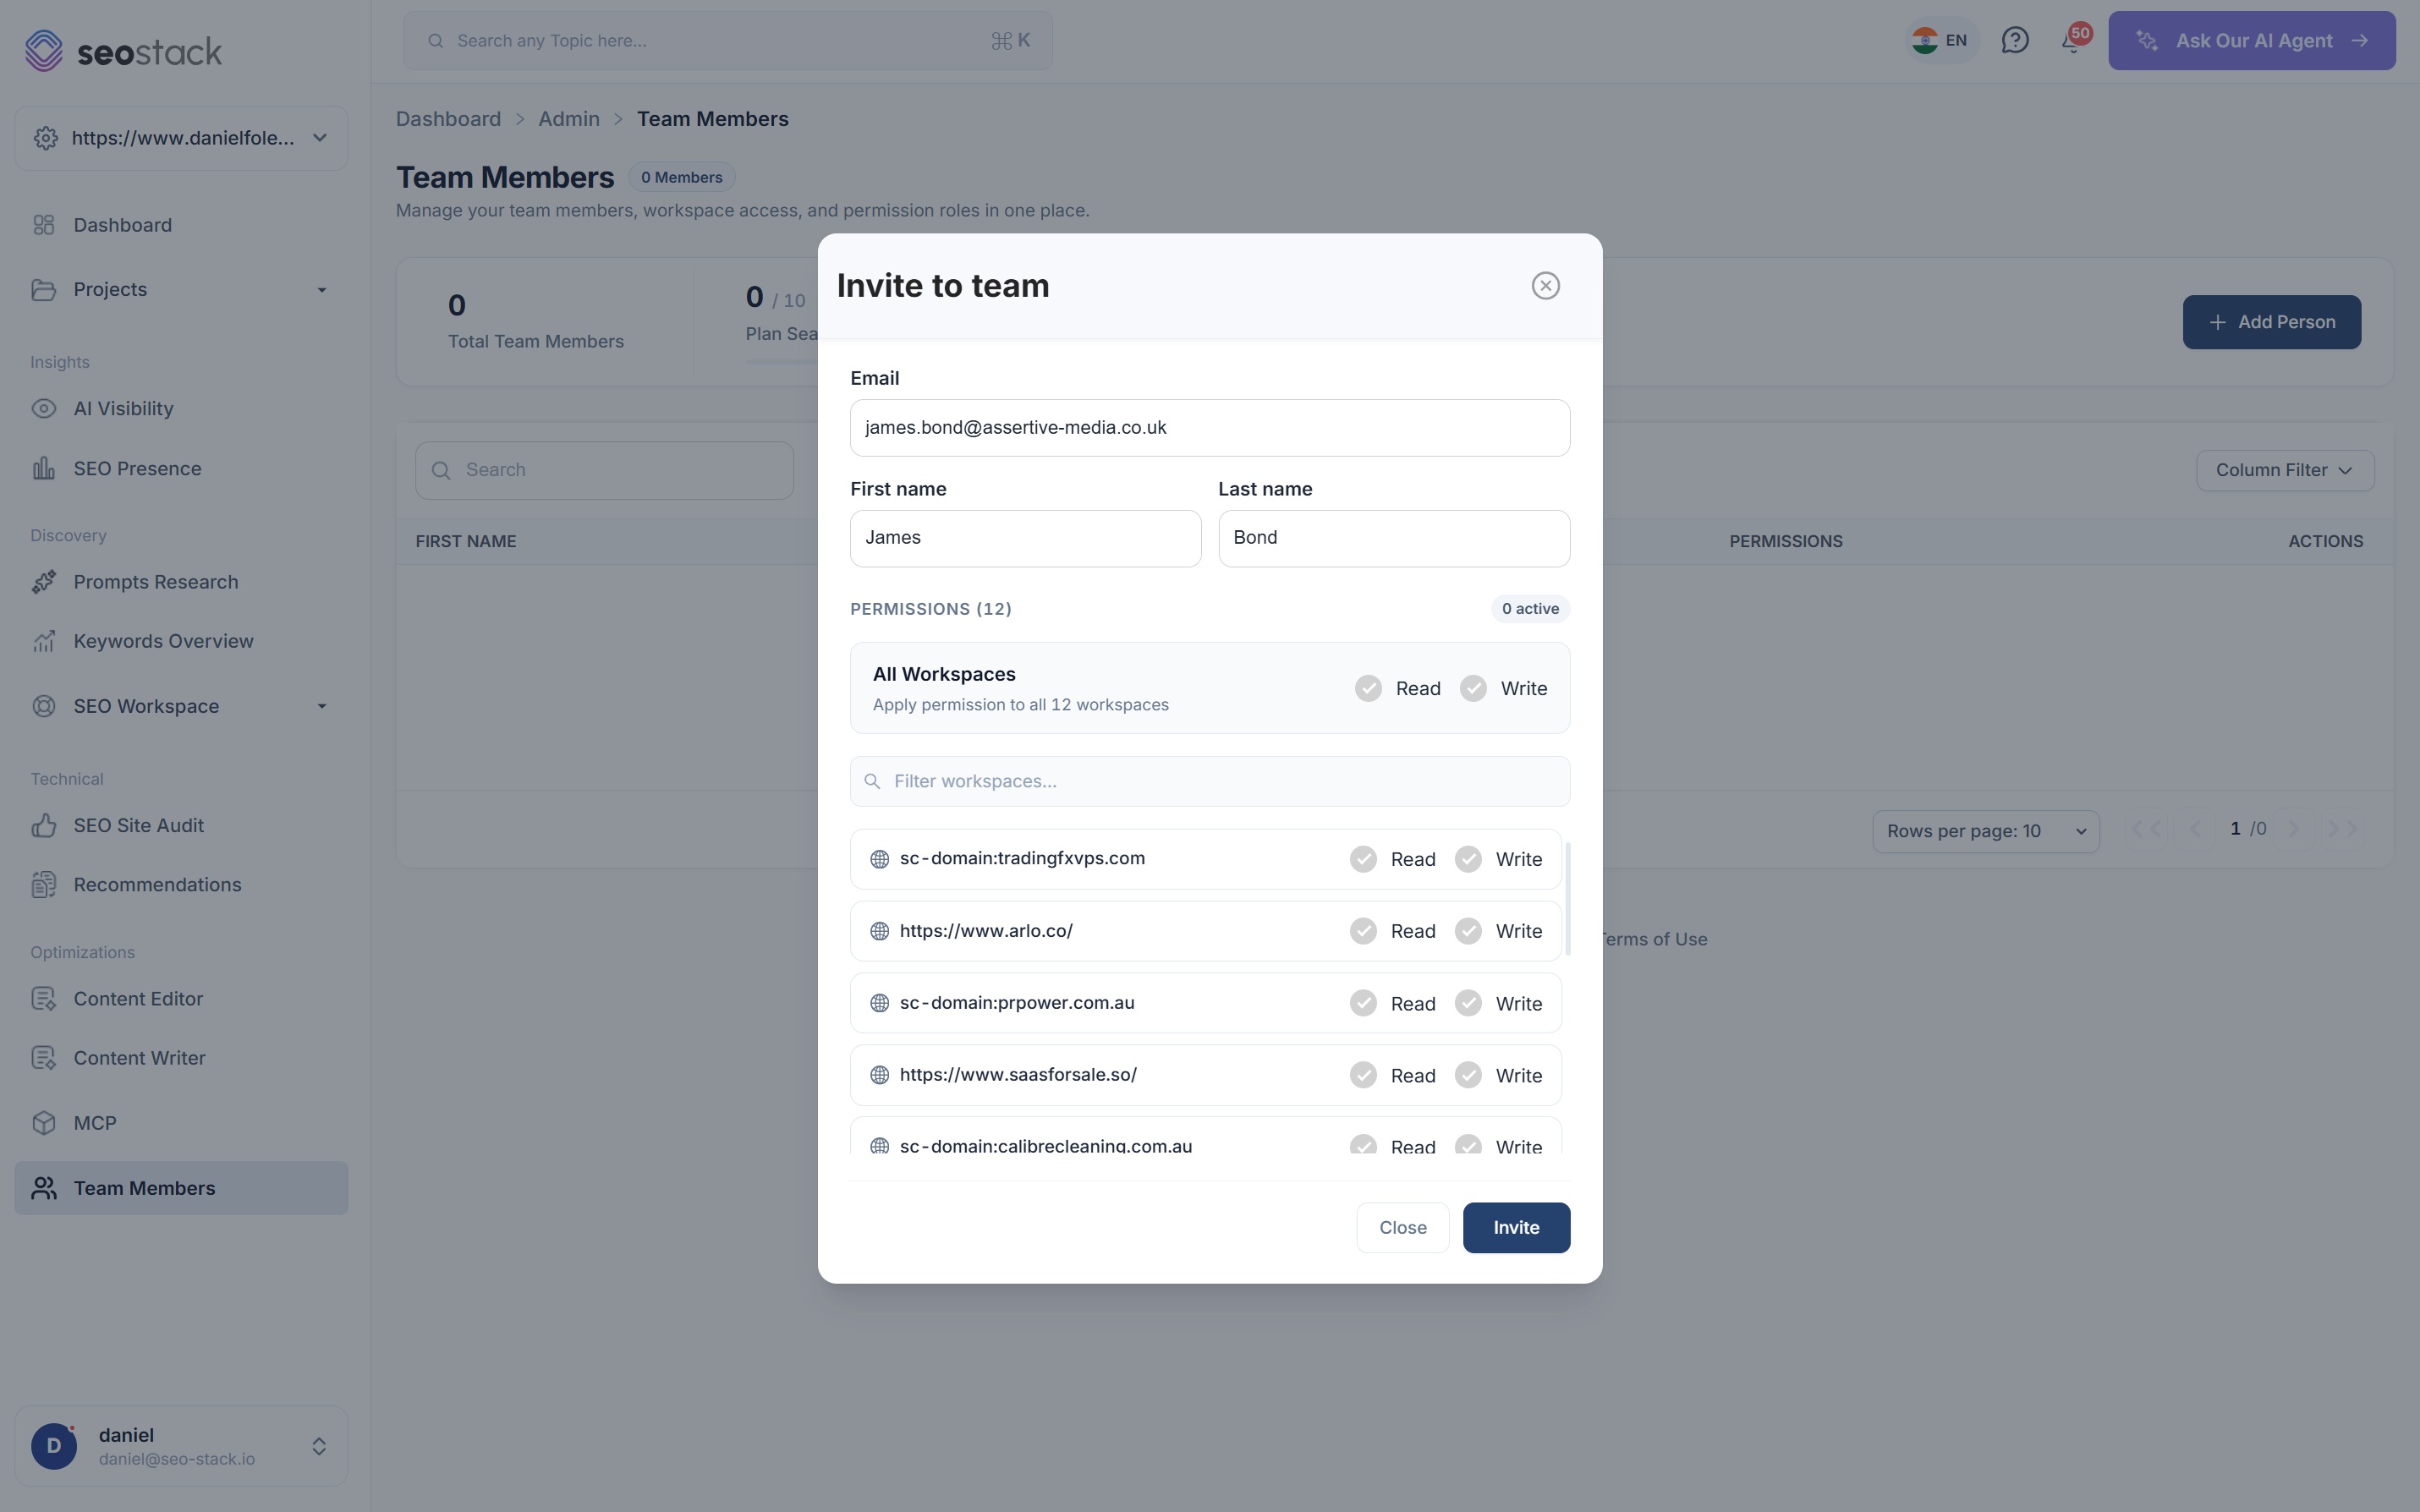
SEOs, Entwickler, Content-Autoren, Analysten und Kunden. Die Einladung geht per E-Mail raus und sie landen in einem Account, der genau das enthält, was sie Ihrer Entscheidung nach sehen sollen.
Alle Workspaces oder nur einer
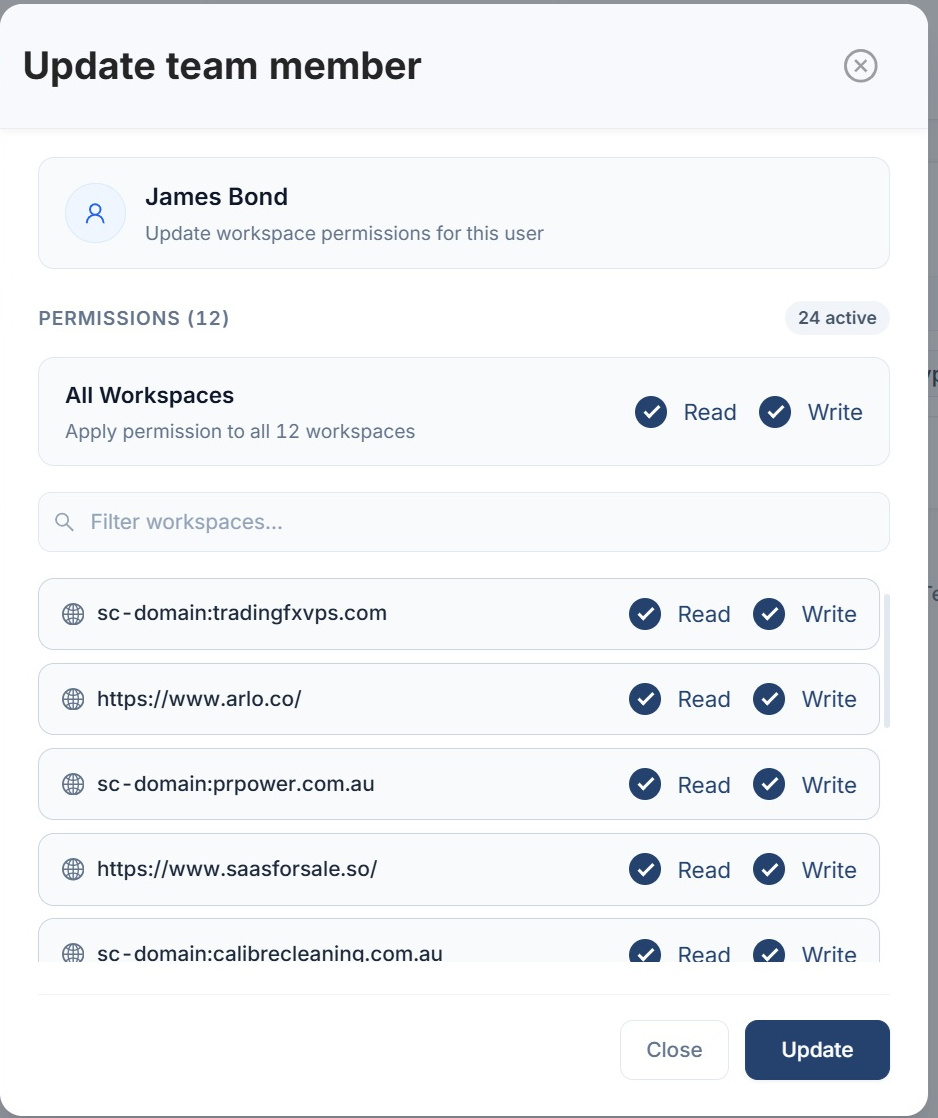
Geben Sie mit einem einzigen Schalter Zugriff auf jede Property im Account frei oder wählen Sie einzeln aus. Properties ohne Freigabe tauchen im Account der Person nirgends auf.
Lesen und Schreiben, pro Workspace
Lesen erlaubt den Blick auf die Daten. Schreiben erlaubt Änderungen, also Aufgaben anlegen, Annotationen setzen und Projekteinstellungen bearbeiten. Beides wird pro Property gesetzt, nicht als eine pauschale Rolle.
Workspace-Berechtigungen
1 von 6 sichtbar · 0 bearbeitbar
- sc-domain:tradingfxvps.com
- https://www.arlo.co/
- sc-domain:prpower.com.au
- https://www.saasforsale.so/
- sc-domain:calibrecleaning.com.au
- https://www.assertive-media.co.uk/
SEO-Lead: Lesen und Schreiben auf jeder Property, weil diese Person die Arbeit auf allen erledigt.
Entwickler: Lesen und Schreiben auf den beiden Properties, an denen sie tatsächlich arbeiten, und keinerlei Einblick in den Rest.
Content-Autor: Schreibzugriff auf die Properties, auf denen sie veröffentlichen, sodass ihnen Aufgaben zugewiesen werden können und sie Anmerkungen zu ihren eigenen Änderungen hinterlegen.
Kunde: Nur Lesezugriff, und nur auf die eigene Property. Sie sehen die Daten und das Reporting, können aber nichts ändern und keine fremden Accounts einsehen.
Properties ohne Lesezugriff tauchen im Konto dieser Person nirgends auf. Sie sind nicht ausgegraut, sie werden nicht aufgelistet, sie sind schlicht nicht da.
Beispielhaft. Wählen Sie eine Rolle, oder setzen Sie die Schalter selbst. Schreibrechte schließen Leserechte ein, denn etwas ändern zu können, das man nicht sehen kann, wäre eine merkwürdige Konstruktion.
Der wichtigste Teil
Die Search Console Daten teilen, ohne Search Console zu teilen
Da SEO Stack Ihre Search Console Daten speichert, statt sie bei jedem Öffnen eines Charts live abzufragen, erfordert der Zugriff für Kollegen oder Kunden keinen zusätzlichen Nutzer in der Google Search Console Property. Am ursprünglichen Konto ändert sich nichts, es taucht dort kein neuer Nutzer auf, und niemand muss einen Kunden um Erlaubnis bitten, einen externen Dienstleister zu dessen Suchdaten hinzuzufügen.
Für Agenturen zählt das natürlich besonders. Sie können Zugriffe innerhalb Ihres eigenen Teams weiterdelegieren, ohne das Setup des Kunden anzufassen, und die Tools, über die Sie die Daten präsentieren, sind Ihre eigenen und nicht die von Google – genau darauf beruht eine White-Label-Reportingbeziehung.
Die Daten gehören Ihnen bereits
Sie wurden bei Eingang ins Warehouse geschrieben, die Weitergabe an andere ist also eine Frage der Berechtigung und nicht der Google API.
Der Ursprungs-Account bleibt unberührt
Keine neuen Nutzer in der Search Console des Kunden, keine Änderungen an seiner Property, keine unangenehme Anfrage.
Sub-Delegation für Agenturen
Fügen Sie Ihr eigenes Team zu einer Kunden-Property hinzu, ohne dass der Kunde irgendetwas tun muss.
White Labelling
Kunden sehen ihre Daten über Ihren Account statt über eine Google-Oberfläche mit fremdem Branding.
Der Klarheit halber
Damit delegieren Sie den Zugriff auf die Daten, die SEO Stack vorhält, nicht den Zugriff auf Google Search Console selbst. Wenn jemand wirklich in der Google-Oberfläche arbeiten muss, etwa um eine Sitemap einzureichen oder einen Antrag auf erneute Überprüfung zu stellen, muss er dort weiterhin auf dem üblichen Weg hinzugefügt werden. Für alles andere – und das ist das meiste, was mit den Daten tatsächlich gemacht wird – ist das der sauberere Weg.
Was die Berechtigungen steuern
Zwei Stufen, und der Unterschied besteht darin, ob jemand etwas ändern kann
Die Beschränkung auf Lesen und Schreiben ist eine bewusste Entscheidung. Ein Modell mit elf granularen Berechtigungen klingt gründlich und führt meistens dazu, dass alle die höchste bekommen, weil niemand herausfinden will, welche die richtige ist.
Lesen
Sieht die Property und alles, was dazu berichtet wird: Search Console-Daten, GA4, AI visibility, Audits, Keywords, Content-Tools und das darauf aufbauende Reporting. Alles ansehen, nichts ändern.
- Jedes Dashboard und jeden Report für diese Property öffnen
- Das Task-Board, die Notizen und das Annotationsprotokoll lesen
- Daten für eigene Analysen exportieren
Schreiben
Alles, was Lesen erlaubt, plus die Möglichkeit, Dinge zu ändern. Diese Berechtigung geben Sie jemandem, der die Arbeit macht, statt sie zu beobachten.
- Aufgaben erstellen und aktualisieren und ihnen zugewiesen werden
- Annotationen zu von ihnen vorgenommenen Änderungen erfassen
- Projekteinstellungen bearbeiten und die Tools ausführen, die Daten erzeugen
Wen Sie einladen
Vier Arten von Personen, vier verschiedene Antworten
Berechtigungen werden pro Workspace statt pro Rolle gesetzt, weil dieselbe Position je nach Account völlig unterschiedliche Zugriffe braucht, und eine feste Rollenliste überlebt den Kontakt mit der tatsächlichen Personalplanung in Agenturen nie.
SEOs
In der Regel Lesen und Schreiben für alles, weil sie an allem arbeiten. Ihre Annotationen und Aufgaben tragen dann ihren Namen, und genau das macht die Dokumentation der Umsetzung später nützlich.
Entwickler
Schreibzugriff auf die Properties, an denen sie bauen, damit sie technische Aufgaben übernehmen und als erledigt markieren können – ohne eine Liste von Kunden-Accounts, die sie nichts angehen.
Content-Autoren
Schreibzugriff auf die Sites, auf denen sie veröffentlichen, damit sie in Aufgaben markiert werden können, nach den NLP-Briefings arbeiten und eine Annotation setzen, wenn ein Beitrag live geht. Letzteres verbindet ihre Arbeit mit einem Ergebnis.
Kunden
Lesezugriff nur auf die eigene Property. Sie sehen ihre Daten, ihr Reporting und die Arbeit, die an ihrem Account passiert – und nichts von anderen.
Das macht den Rest der Plattform erst teamfähig
Teamzugriff ist eigentlich kein Feature für sich, sondern das, was alles andere für ein Team nutzbar macht. Einem Content-Autor mit Schreibzugriff lassen sich Aufgaben im Projektmanager zuweisen, er kann nach einem Content-Brief arbeiten und eine Annotation setzen, wenn der Beitrag live geht – ab da ist seine Arbeit messbar und nicht nur erledigt.
Zugriff verwalten
Vier Dinge, und keines davon dauert länger als eine Minute
Einladung per E-Mail
Person hinzufügen, Berechtigungen setzen, Einladung geht raus. Sie nehmen an und landen in einem Account, der bereits auf das zugeschnitten ist, was Sie festgelegt haben.
Seats im Verhältnis zu Ihrem Tarif
Die Seat-Nutzung wird auf der Team-Seite gegen Ihr Kontingent angezeigt, damit Sie vor dem Hinzufügen wissen, wo Sie stehen, und nicht erst danach.
Die Workspace-Liste filtern
In einem Account mit Dutzenden Properties braucht es für die Einzelvergabe von Berechtigungen ein Suchfeld – also gibt es eins.
Jederzeit ändern oder entziehen
Berechtigungen werden im selben Panel geändert, in dem sie gesetzt wurden, und der Entzug greift sofort statt über eine Support-Anfrage.

Wie Agenturen es nutzen
Wofür Team-Zugriff tatsächlich gut ist
Einen Freelancer in Minuten onboarden
Zwei Properties, Schreibzugriff, Einladung verschickt. Kein Gespräch mit dem Kunden, keine Änderungen an seiner Search Console und kein Risiko, dass jemand einen Account sieht, den er nicht sehen soll.
Geben Sie einem Kunden einen eigenen Zugang
Lesezugriff nur auf die eigene Property, damit sie ihre Daten jederzeit ansehen können, statt auf ein monatliches PDF zu warten – und dabei nichts kaputtmachen können.
Das Reporting im White Label anbieten
Kunden sehen ihre Suchdaten über Ihre Plattform statt über die von Google – anders ist das kaum möglich, ohne das Reporting selbst nachzubauen.
Sauber offboarden
Wenn ein Vertrag endet, entziehen Sie den Zugriff. In der Search Console des Kunden gibt es nichts zurückzudrehen, weil dort nie etwas hinzugefügt wurde.
Was dabei herauskommt
Das Ergebnis, nicht die Feature-Liste
Freelancer oder Kunden in Minuten sicher onboarden
Die Search Console-Konten Ihrer Kunden bleiben unangetastet und unverändert
Im ganzen Team an Aufgaben und Annotationen zusammenarbeiten
Funktioniert gut mit
Mehr in Workflow und Umsetzung
Intelligente KI-Annotationen
Dokumentieren Sie Ihre Änderungen und finden Sie heraus, ob sie gewirkt haben.
Mehr erfahrenProjekte und Aufgabenverwaltung
Projektmanagement, das weiß, was Ihr SEO getan hat.
Mehr erfahrenKundenreporting
Erstellen Sie den Kundenbericht einmal und lassen Sie ihn sich selbst versenden.
Mehr erfahrenProperty verbinden. Zusehen, wie sich die Daten stapeln.
Das Warehousing beginnt in dem Moment, in dem Sie Ihre Search Console Property verbinden. Es gibt kein Google-Cloud-Projekt einzurichten, kein BigQuery und kein Schema zu entwerfen. Sie verbinden einfach Ihre Property, und SEO Stack speichert ab diesem Tag jede Zeile Ihrer Daten.
- Kreditkarte erforderlich
- Kündigen Sie innerhalb des Testzeitraums, dann wird Ihnen nichts berechnet
- Keine Vertragsbindung