Flujo de trabajo y entrega
Novedad en V3Da acceso a las propiedades correctas, y a nada más
Invita a SEOs, desarrolladores, redactores y clientes a tu cuenta y decide exactamente qué puede ver y hacer cada uno. Concede acceso a todas las propiedades o solo a una, con permisos de lectura o escritura por workspace, y como SEO Stack almacena tus datos de Search Console, acceden a los datos sin que haya que añadirlos nunca a Google Search Console.
- Privacidad de datos del 100%
- 99.99% de disponibilidad
- Nada que configurar
- Exporta cuando quieras, sin límites
Con la confianza de empresas líderes
El problema
Dar a un colaborador externo o a un cliente acceso a los datos de una propiedad suele implicar añadirlo como usuario en el Search Console del cliente, una conversación que nadie quiere tener y un cambio que después queda visible en la cuenta.
La herramienta
Un modelo de permisos que se ajusta a cómo trabajan realmente las agencias
La mayoría de los controles de acceso son un desplegable de roles con tres opciones, ninguna de las cuales describe lo que necesitas. Esto es deliberadamente más simple y más flexible: eliges las propiedades, eliges lectura o escritura en cada una, y ese es todo el modelo.
Invita a cualquiera que toque el trabajo
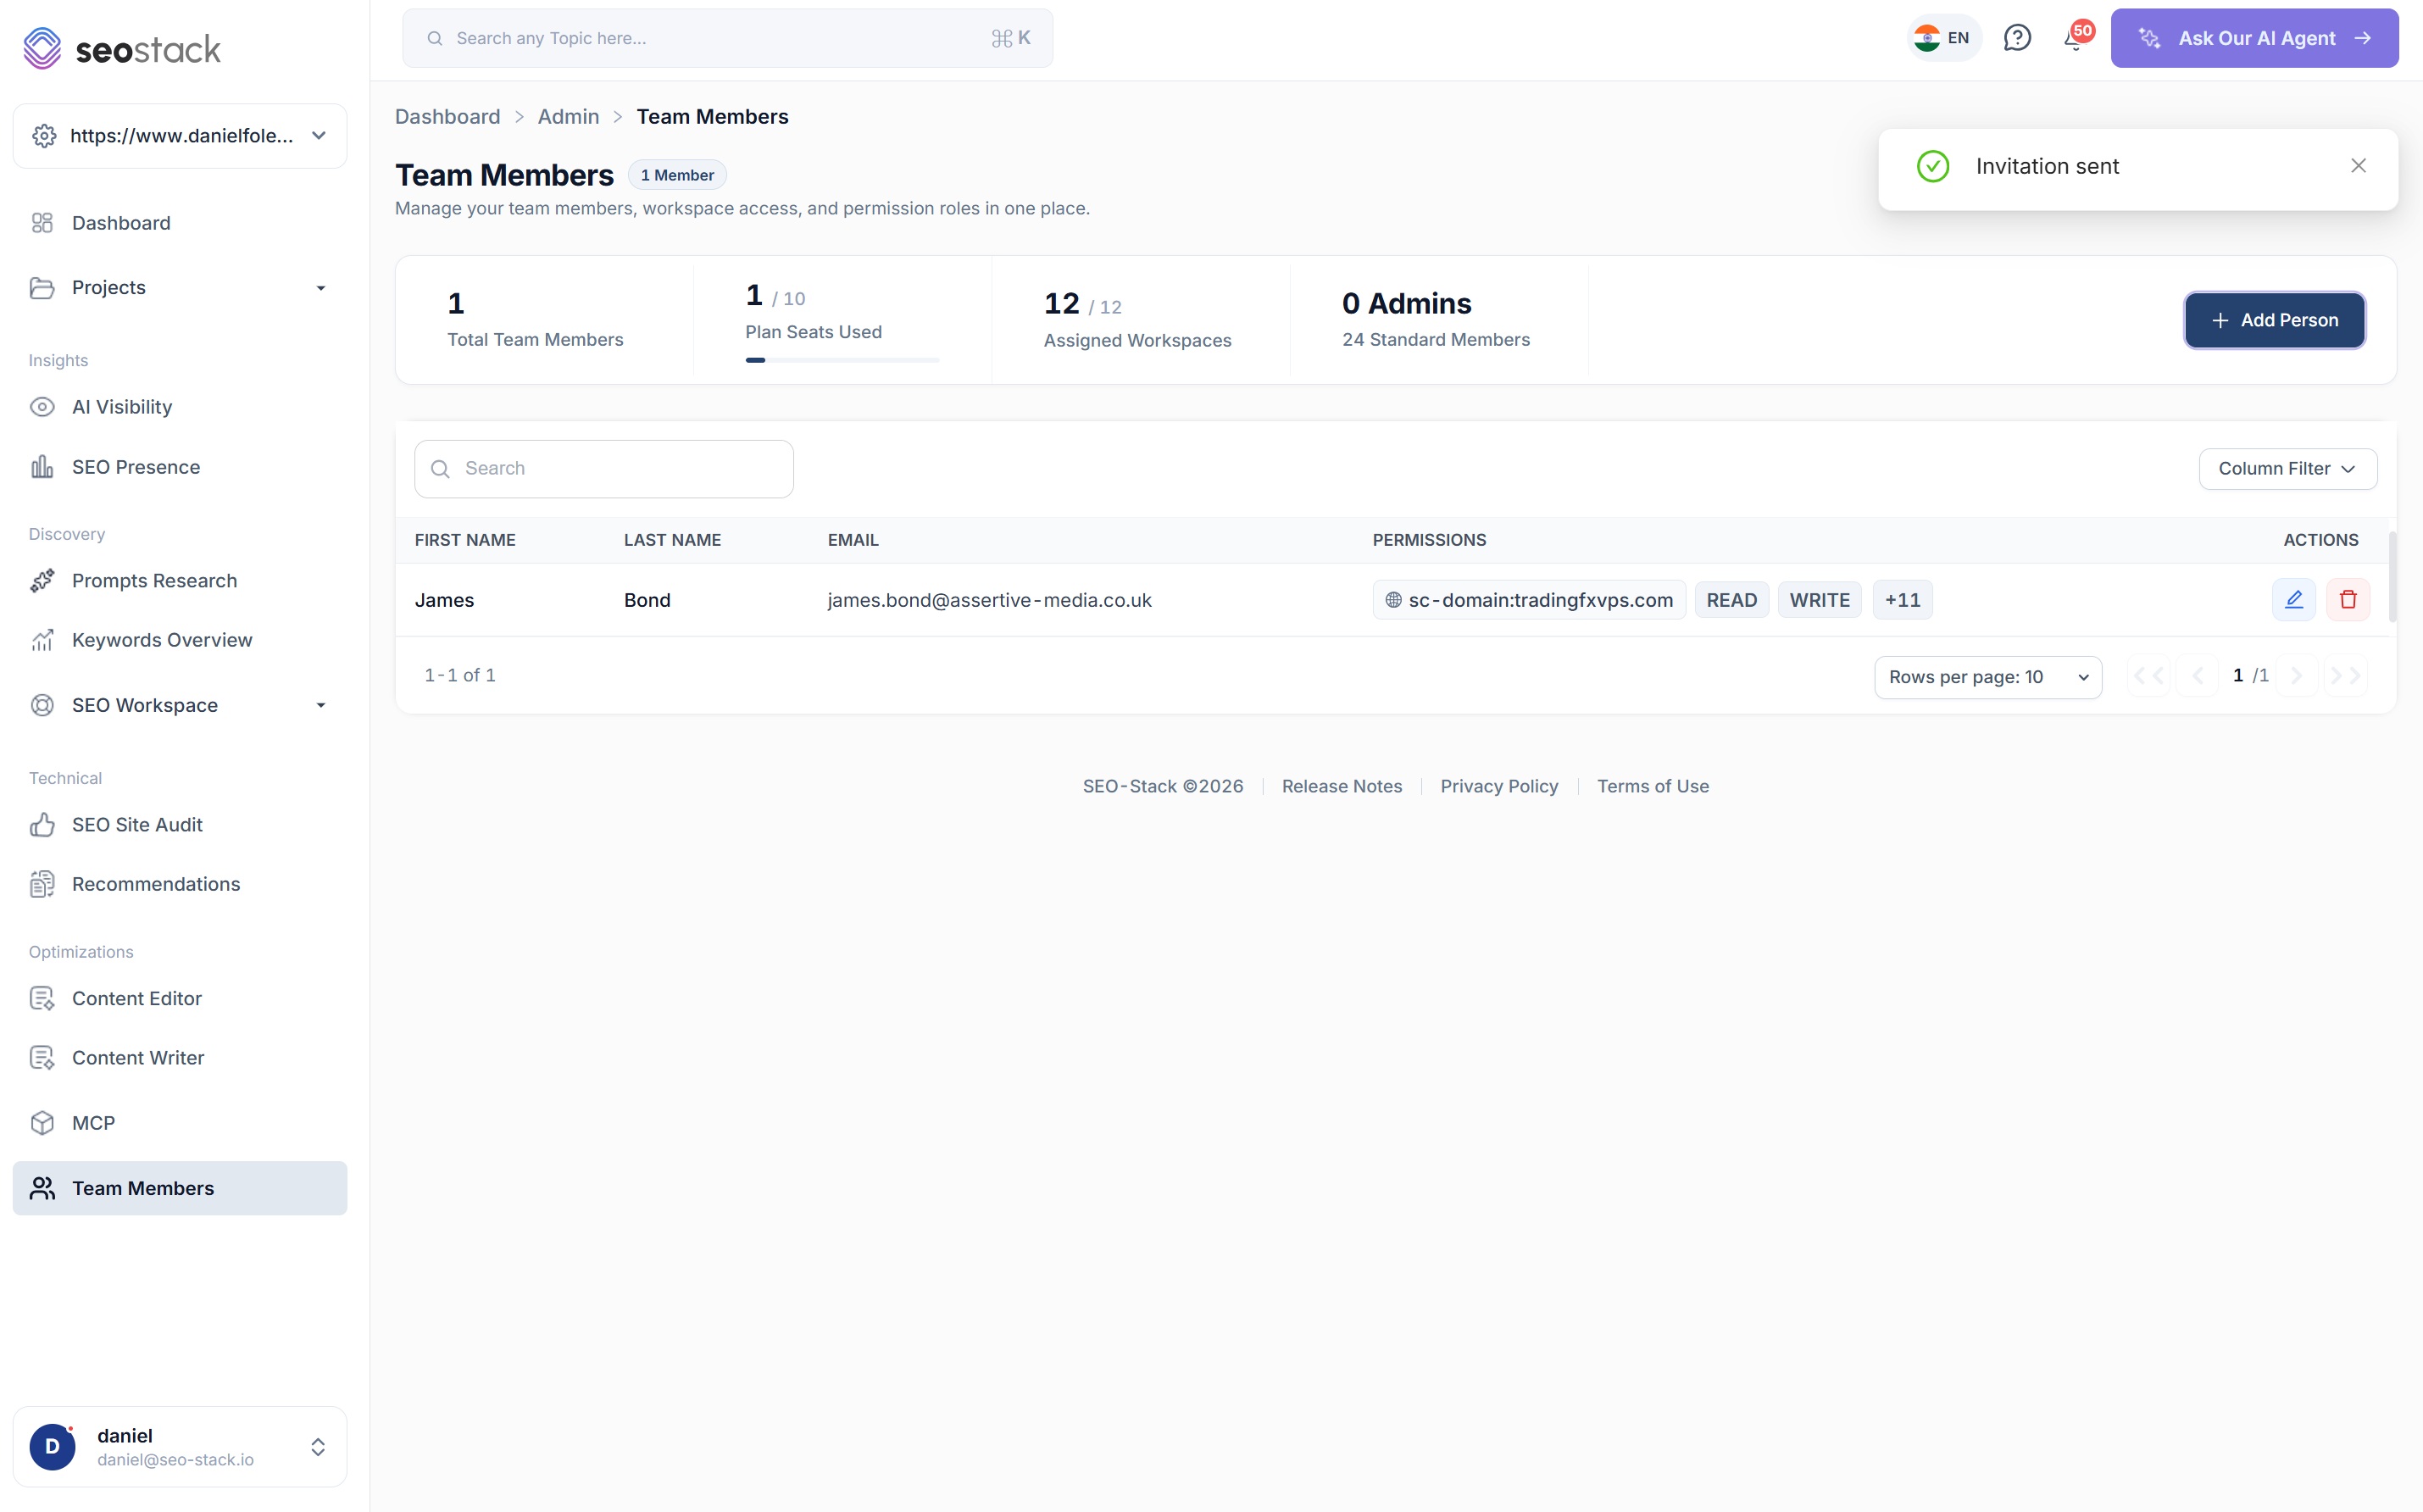
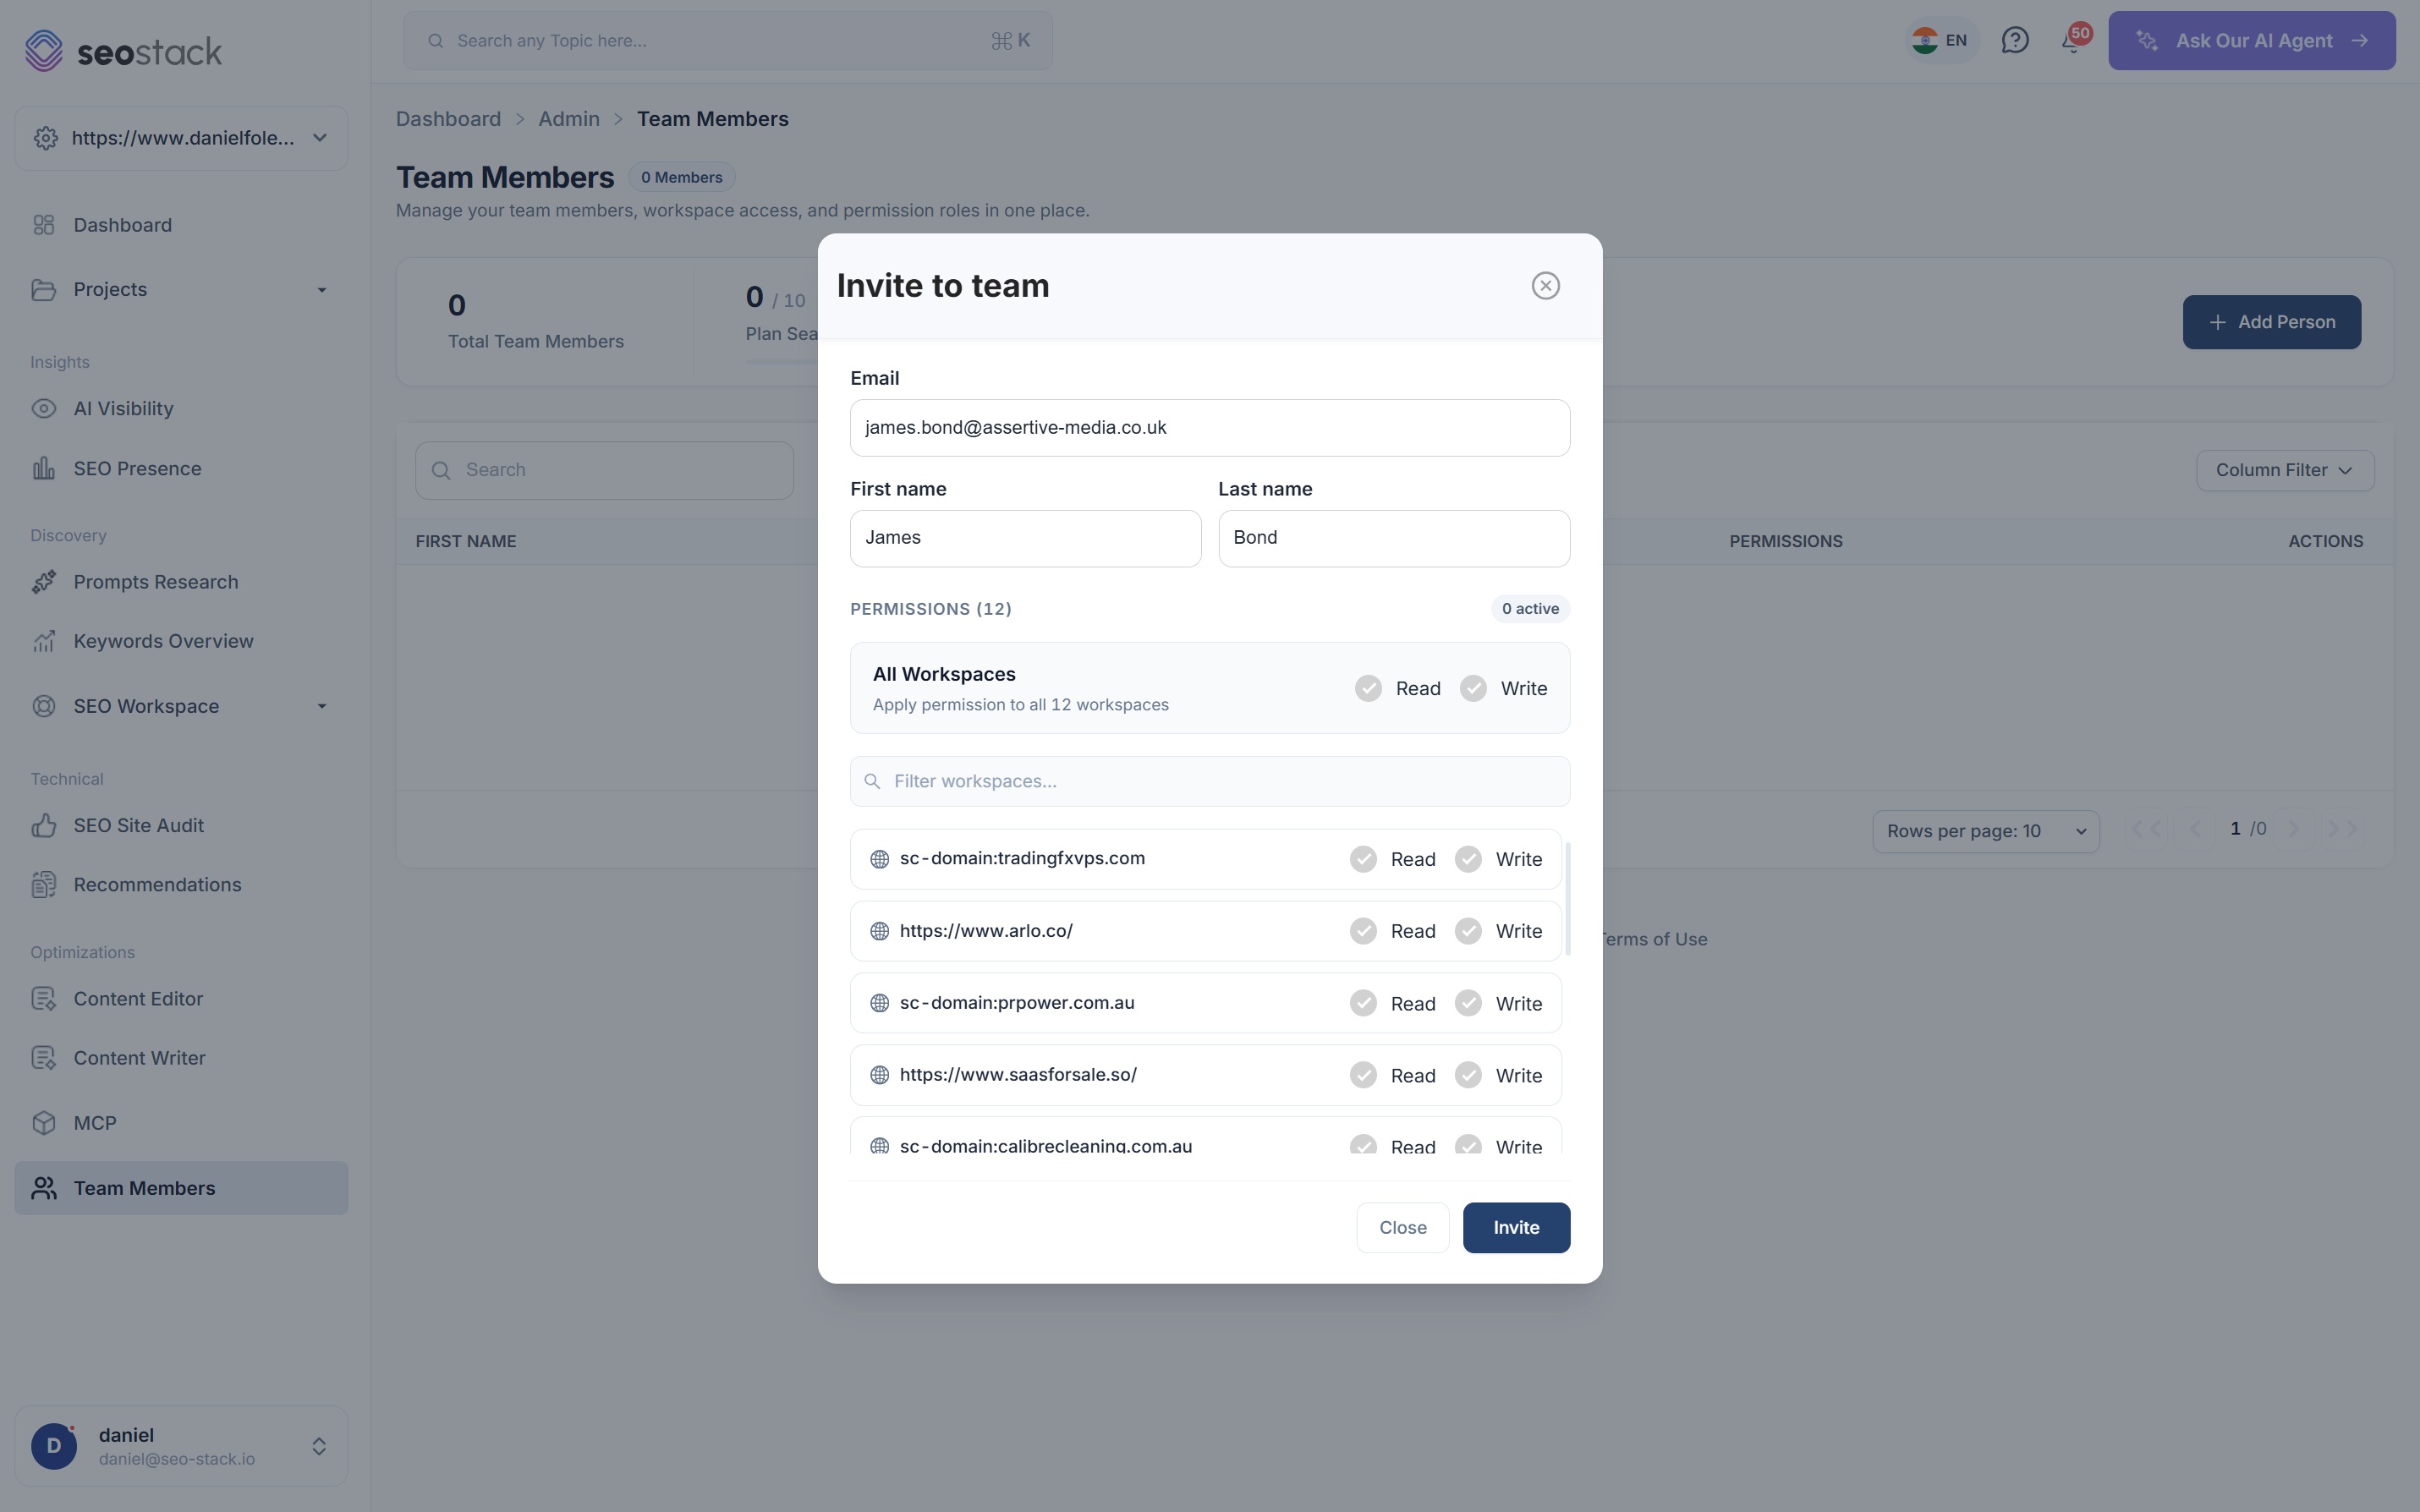
SEOs, desarrolladores, redactores de contenido, analistas y clientes. Se envía una invitación por email y llegan a una cuenta que ya contiene exactamente lo que decidiste que vieran.
Todos los espacios de trabajo, o solo uno
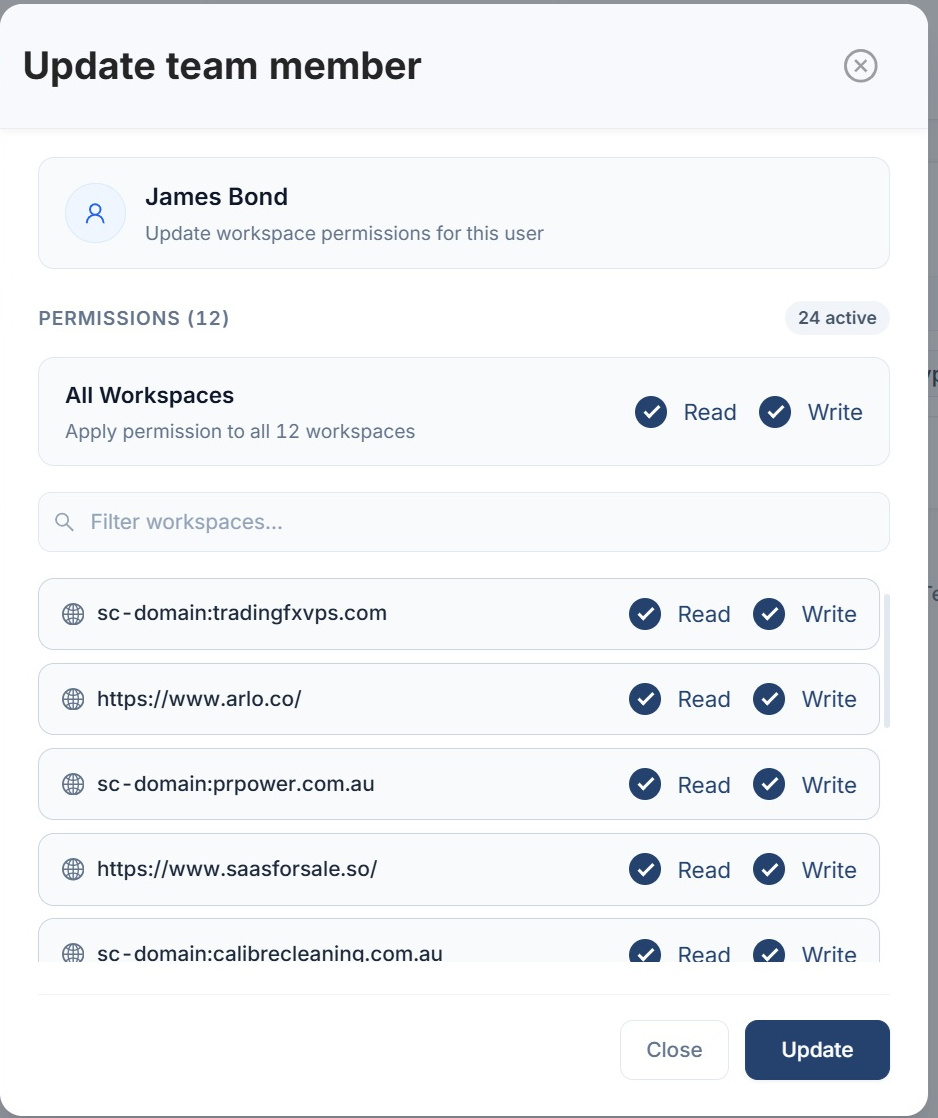
Concede acceso a todas las propiedades de la cuenta con un solo interruptor, o selecciónalas una a una. Las propiedades a las que alguien no tiene acceso no aparecen en ninguna parte de su cuenta.
Lectura y escritura, por espacio de trabajo
La lectura permite consultar los datos. La escritura permite cambiar cosas: añadir tareas, registrar anotaciones y editar la configuración del proyecto. Ambos se asignan por propiedad, no como un rol global.
Permisos del espacio de trabajo
1 de 6 visibles · 0 editables
- sc-domain:tradingfxvps.com
- https://www.arlo.co/
- sc-domain:prpower.com.au
- https://www.saasforsale.so/
- sc-domain:calibrecleaning.com.au
- https://www.assertive-media.co.uk/
Responsable de SEO: Lectura y escritura en todas las propiedades, porque es quien hace el trabajo en todas ellas.
Desarrollador: Lectura y escritura en las dos propiedades en las que realmente está trabajando, y ninguna visibilidad del resto.
Redactor de contenidos: Acceso de escritura en las propiedades donde publica, para poder asignarle tareas y que registre anotaciones sobre sus propios cambios.
Cliente: Solo lectura, y únicamente en su propiedad. Puede ver los datos y los informes, pero no puede cambiar nada ni ver la cuenta de nadie más.
Las propiedades sin acceso de lectura no aparecen en ninguna parte de la cuenta de esa persona. No salen en gris, no se listan, sencillamente no están.
Ilustrativo. Elige un rol o ajusta los interruptores tú mismo. Conceder escritura implica lectura, porque poder cambiar algo que no puedes ver sería un arreglo extraño.
La parte que más importa
Comparte los datos de Search Console sin compartir Search Console
Como SEO Stack almacena tus datos de Search Console en lugar de consultarlos en directo cada vez que alguien abre un gráfico, dar acceso a esos datos a un compañero o a un cliente no exige añadirlo como usuario en la propiedad de Google Search Console. La cuenta de origen no cambia en nada, no aparece ningún usuario nuevo en ella y nadie tiene que pedirle permiso a un cliente para añadir a un colaborador externo a sus datos de búsqueda.
Lógicamente, eso importa mucho a las agencias. Significa que puedes subdelegar el acceso dentro de tu propio equipo sin tocar la configuración del cliente, y que las herramientas con las que presentas los datos son tuyas y no de Google, que es la base de todo white labelling de una relación de reporting.
Los datos ya son tuyos
Se han almacenado según iban llegando, así que servírselos a otra persona es una decisión de permisos, no de la API de Google.
La cuenta de origen no se toca
Sin usuarios nuevos en el Search Console del cliente, sin cambios en su propiedad, sin peticiones incómodas.
Subdelegación para agencias
Añade a tu equipo a una propiedad del cliente sin que el cliente tenga que hacer absolutamente nada.
Marca blanca
Los clientes consultan sus datos desde tu cuenta, no desde una interfaz de Google con la marca de otro.
Conviene dejarlo claro
Esto delega el acceso a los datos que guarda SEO Stack, no da acceso a nadie a Google Search Console en sí. Si alguien necesita realmente estar en la interfaz de Google, por ejemplo para enviar un sitemap o presentar una solicitud de reconsideración, hay que añadirlo allí de la forma habitual. Para todo lo demás, que es la mayor parte de lo que la gente hace de verdad con los datos, esta es la vía más limpia.
Qué controlan los permisos
Dos niveles, y la diferencia está en si pueden cambiar algo
Limitarlo a lectura y escritura es una decisión deliberada. Un modelo con once permisos granulares suena exhaustivo y, en la práctica, acaba con todo el mundo teniendo el más alto porque nadie quiere averiguar cuál es el correcto.
Leer
Ver la propiedad y todo lo que se reporta sobre ella: datos de Search Console, GA4, AI visibility, auditorías, keywords, herramientas de contenido y los informes construidos sobre ellos. Verlo todo, sin cambiar nada.
- Abrir todos los dashboards e informes de esa propiedad
- Leer el tablero de tareas, las notas y el registro de anotaciones
- Exportar datos para su propio análisis
Escritura
Todo lo que permite la lectura, más la capacidad de cambiar cosas. Es el permiso que le das a quien hace el trabajo, no a quien lo mira.
- Crear y actualizar tareas, y que se les asignen
- Registrar anotaciones sobre los cambios que han hecho
- Editar la configuración del proyecto y ejecutar las herramientas que generan datos
A quién invitas
Cuatro tipos de persona, cuatro respuestas distintas
Los permisos se asignan por espacio de trabajo y no por rol porque un mismo puesto necesita accesos completamente distintos según la cuenta, y una lista fija de roles nunca sobrevive al contacto con la forma en que las agencias reparten el trabajo en realidad.
SEOs
Normalmente lectura y escritura en todo, porque son quienes trabajan en todo. Así sus anotaciones y tareas llevan su nombre, que es lo que hace útil el registro de entregas más adelante.
Desarrolladores
Acceso de escritura en las propiedades que están construyendo, para que puedan coger tareas técnicas y marcarlas como hechas, sin una lista de cuentas de clientes que no tienen por qué ver.
Redactores de contenido
Escritura en los sitios donde publican, para que se les pueda etiquetar en tareas, trabajar a partir de los briefs de NLP y registrar una anotación cuando se publica una pieza. Esto último es lo que conecta su trabajo con un resultado.
Clientes
Lectura únicamente en su propia propiedad. Ven sus datos, sus informes y el trabajo que se está haciendo en su cuenta, y no ven nada de nadie más.
Esto es lo que hace colaborativo al resto de la plataforma
El acceso de equipo no es realmente una funcionalidad por sí sola, es lo que convierte todo lo demás en algo que un equipo puede usar. A un redactor de contenidos con permiso de escritura se le pueden asignar tareas en el gestor de proyectos, puede trabajar a partir de un brief de contenido y registrar una anotación cuando la pieza se publica, momento en el que su trabajo pasa a ser medible en lugar de solo estar terminado.
Gestionar el acceso
Cuatro cosas, y ninguna lleva más de un minuto
Invitar por email
Añades a una persona, defines sus permisos y la invitación se envía. La acepta y entra en una cuenta ya limitada a lo que tú has decidido.
Plazas según tu plan
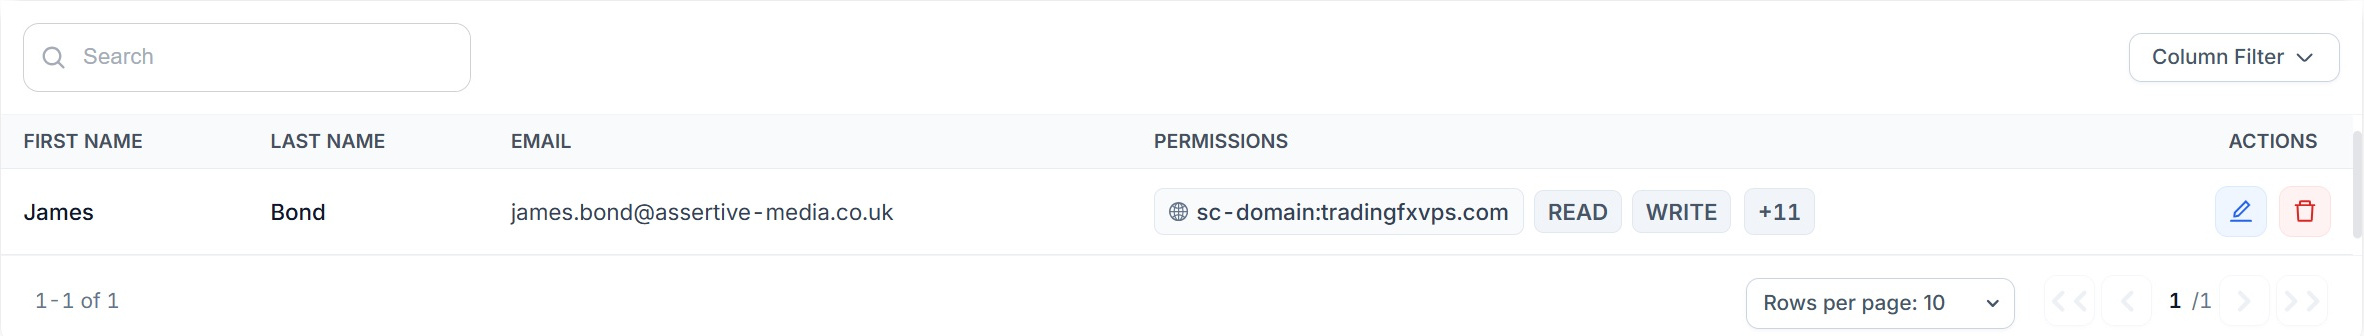
El uso de plazas se muestra junto a tu límite en la pantalla de equipo, así sabes cómo estás antes de añadir a alguien y no después.
Filtrar la lista de espacios de trabajo
En una cuenta con decenas de propiedades, asignar permisos de uno en uno necesita un buscador, así que lo hay.
Editar o revocar en cualquier momento
Los permisos se cambian desde el mismo panel en el que se asignaron, y retirar el acceso es inmediato, no una petición a soporte.

Cómo lo usan las agencias
Para qué sirve realmente el acceso de equipo
Dar de alta a un colaborador externo en minutos
Dos propiedades, acceso de escritura, invitación enviada. Sin conversación con el cliente, sin cambios en su Search Console y sin riesgo de que alguien vea una cuenta que no debería.
Dale al cliente su propio acceso
Acceso de lectura solo a su propiedad, para que puedan consultar sus datos cuando quieran en lugar de esperar a un PDF mensual, y sin poder romper nada por el camino.
Marca blanca en la relación de reporting
Los clientes ven sus datos de búsqueda a través de tu plataforma y no de la de Google, algo muy difícil de conseguir de otra forma sin reconstruir tú mismo los informes.
Dar de baja de forma limpia
Cuando termina un contrato, revocas el acceso. No hay nada que deshacer en el Search Console del cliente porque nunca se le añadió nada.
Qué sacas de ello
El resultado, no la lista de funcionalidades
Da de alta a un colaborador o a un cliente en minutos, de forma segura
Mantén las cuentas de Search Console de tus clientes intactas y sin cambios
Colabora en tareas y anotaciones con todo el equipo
Funciona bien con
Más en Flujo de trabajo y entrega
Conecta una propiedad. Mira cómo empiezan a acumularse los datos.
El almacenamiento comienza en el momento en que conectas tu propiedad de Search Console: no hay proyecto de Google Cloud que configurar, ni BigQuery, ni esquema que diseñar. Solo tienes que conectar tu propiedad y SEO Stack empieza a guardar cada fila de tus datos desde ese día.
- Se requiere tarjeta de crédito
- Cancela durante la prueba y no se te cobrará
- Sin contratos